
Des pirates nord-coréens ont utilisé de fausses vidéoconférences pour escroquer des professionnels de la technologie et dérober 400 millions de dollars en cryptomonnaies au cours des dix-huit derniers mois, selon les autorités américaines.
Ces campagnes de hameçonnage ciblé visaient des entreprises et des individus du secteur des crypto-actifs, a précisé le FBI. Les enquêteurs ont décrit une méthode baptisée « FaceStealer », qui repose sur des plateformes de visioconférence contrefaites et l’enregistrement clandestin des webcams des victimes.
Le FBI attribue ces attaques, qui ont permis de voler plus de 400 millions de dollars, au groupe Sapphire Sleet. Cette entité est une émanation du célèbre collectif Lazarus, soutenu par l’État nord-coréen.
Ces pirates sont également connus sous les noms UNC1069, Stardust Chollima, APT38 et BlueNoroff.
Les cibles principales étaient des développeurs de logiciels libres. Les pirates cherchaient à compromettre leurs comptes pour ensuite infecter des chaînes logicielles complètes.
La technique FaceStealer utilise des imitations de Zoom, Microsoft Teams ou Google Meet, contrôlées par les hackers. Les victimes sont attirées par des invitations provenant de comptes de communication légitimes qui ont été piratés au préalable.
Une fois dans la fausse réunion, les pirates diffusent un enregistrement vidéo d’une victime précédente pour simuler une conversation avec un collègue. Ils profitent de l’échange pour faire croire à une erreur technique et inciter la cible à installer un correctif. Ce dernier installe en réalité un logiciel malveillant sur l’ordinateur.
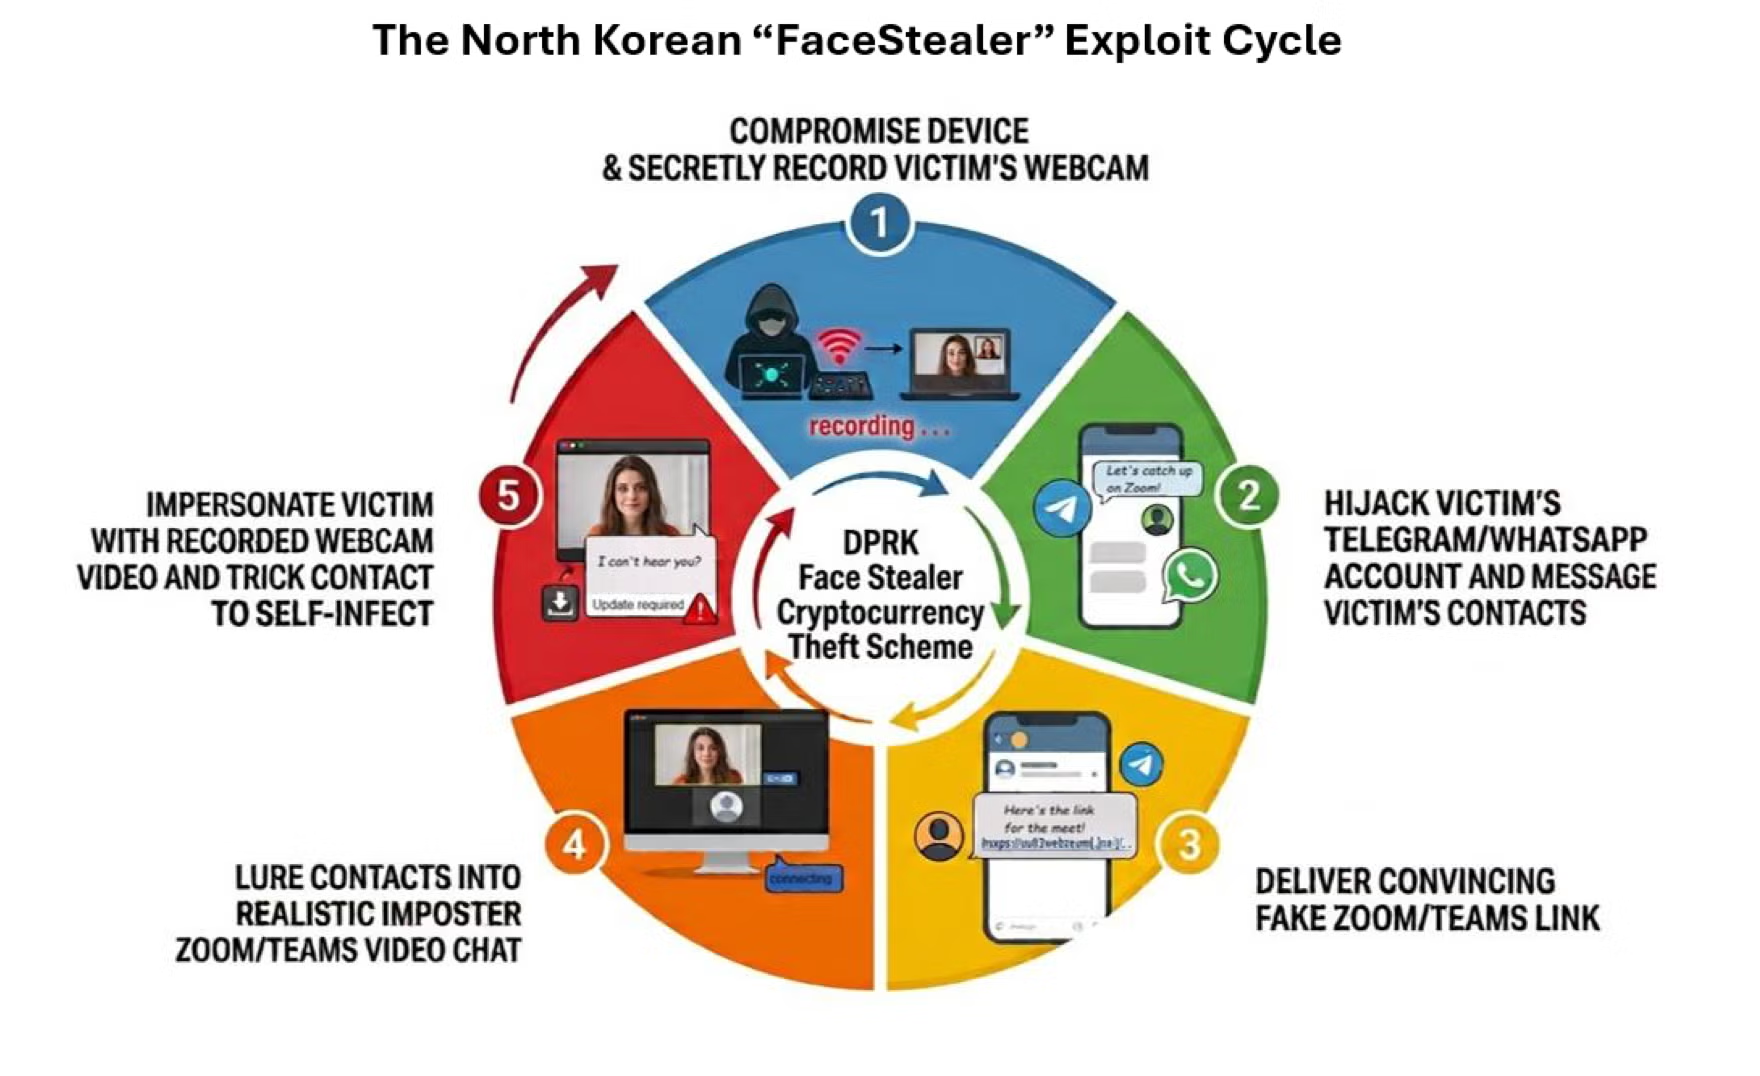
Après avoir pris le contrôle de l’appareil, les voleurs accèdent aux portefeuilles de cryptomonnaie. Ils exploitent aussi les accès de la victime pour pénétrer les réseaux de son employeur ou son compte de dépôt logiciel.
Cette infiltration des chaînes d’approvisionnement en logiciels pourrait permettre aux hackers de diffuser des failles à grande échelle et toucher des millions d’utilisateurs.
Le FBI a observé que les pirates attendaient parfois plus d’un an après la première intrusion, le temps que le solde des portefeuilles de cryptomonnaie augmente.
Ils récupèrent aussi les listes de contacts, les applications de médias sociaux et les vidéos de la webcam pour cibler l’entourage professionnel et personnel de la victime.
Les autorités américaines ont annoncé avoir démantelé l’infrastructure cloud utilisée par les hackers nord-coréens dans cette escroquerie. Le FBI a saisi 900 vidéos de webcam montrant des victimes du secteur de la cryptomonnaie et de la blockchain dans le monde.
Les experts recommandent aux personnes qui se sentiraient concernées de transférer leurs actifs cryptographiques vers un nouveau portefeuille, sur un appareil qui n’a pas servi à communiquer avec les suspects.
Ils conseillent aussi de rejoindre les visioconférences via l’application officielle, avec un code d’invitation, et d’éviter de cliquer sur des liens, surtout lorsque l’invitation émane d’un contact peu fréquent.
La Corée du Nord a toujours nié toute implication dans des cyberattaques.