
Un simple bouton d’autorisation dans Claude Code enregistre des commandes sensibles en clair, puis peut les révéler sur GitHub ou dans des images Docker. Clés API, bases, SSH: une faille discrète menace les équipes. Voici comment comprendre l’erreur, protéger vos dépôts et reprendre la maîtrise de la sécurité dès aujourd’hui.
Un clic sur un bouton expose des milliers d’identifiants confidentiels sur Internet. Claude Code, l’outil d’Anthropic pour développeurs, propose une option pour autoriser des commandes console sans interruptions constantes. En sélectionnant l’option qui évite de redemander, l’outil enregistre la commande approuvée. Le problème survient lorsque la commande enregistrée contient clés API, identifiants de bases de données ou accès SSH dans la ligne de commande.
Raccourci innocent, tout découvert
Le fichier responsable, .claude/settings.local.json, a souvent gravé la commande exacte en texte clair plutôt que masquer les données sensibles ou définir des règles générales. L’intention initiale limitait ces réglages à la machine de travail via Git, mais ce verrou tombe dès qu’un projet change d’environnement ou est cloné sur un autre poste. Sans entrée explicite dans .gitignore, la publication vers le cloud devient inévitable.
Des milliers de clés dispersées sur GitHub
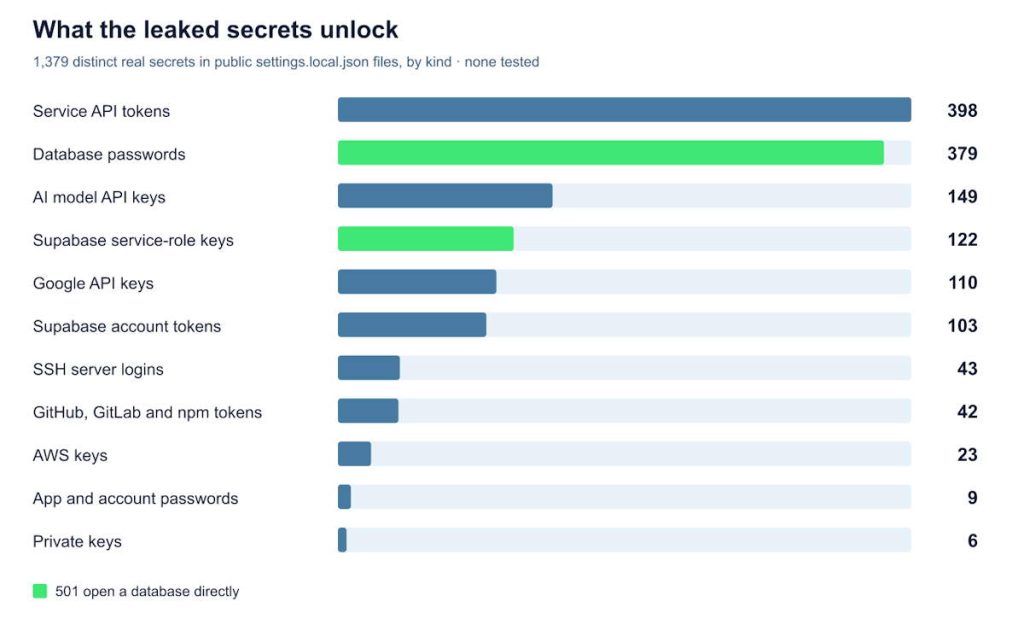
L’ampleur de la fuite inquiète. Une analyse d’Apiiro a repéré plus de 1 300 secrets distincts dans des dépôts publics. Les données de GitGuardian ont recensé plus de 31 000 secrets répartis sur des dizaines de milliers de projets. Au moins cinq mille clés restaient valides et prêtes à être exploitées au moment de la détection.
La faille a dépassé GitHub. Plusieurs images publiques Docker Hub ont embarqué ces fichiers locaux pendant des constructions normales. Comme l’instruction de copie de Docker récupère l’arborescence de travail sans lire les règles Git locales, des centaines d’identifiants se sont retrouvés dans des images prêtes au téléchargement, avec des permissions étendues sur des services cloud.
Les outils habituels ne bloquent pas le problème
Les filtres de sécurité classiques montrent des limites claires face à cette forme d’exposition. Les moteurs courants laissent passer des commandes entières parce qu’ils recherchent des formats connus de clés, pas des mots de passe génériques insérés dans un appel terminal. L’équipe de Claude Code a reconnu la faille et étudie des mécanismes natifs de détection, mais la charge immédiate revient aux gestionnaires de dépôts.
Supprimer le fichier concerné depuis un dépôt ne suffit pas. L’historique Git et les copies déjà créées par des tiers gardent les données sensibles. La sortie fiable exige la révocation et la rotation immédiate de chaque mot de passe et accès passé par le fichier local.
Au quotidien, il faut utiliser des variables d’environnement plutôt que coller des identifiants bruts dans le terminal, puis inscrire .claude/ dans .gitignore à la racine. L’automatisation fait gagner du temps, mais une confiance aveugle en des raccourcis de permissions reste un vrai danger pour la sécurité des infrastructures.