
Un nouveau problème Android peut bloquer votre smartphone dans un redémarrage permanent après l’installation d’une application infectée. La faille contourne le mode sécurisé et force parfois une réinitialisation usine. Voici pourquoi la vigilance sur les fichiers téléchargés reste plus que jamais indispensable pour vos appareils mobiles au quotidien, sans risque.
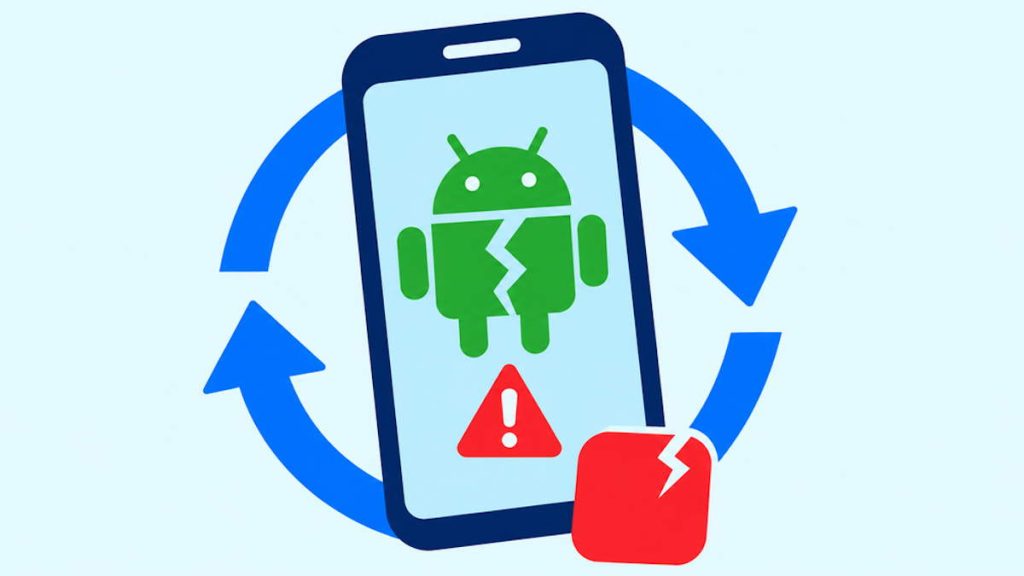
Un nouveau problème concerne le monde des smartphones. Il suffit de télécharger une application pour qu’un Android reste coincé dans une boucle de démarrage infinie, sans moyen simple de récupération. Des chercheurs en sécurité ont repéré le souci, et il atteint directement le système de Google. Le vecteur d’attaque ne demande aucun code complexe ni permission agressive : il faut seulement glisser un fichier corrompu dans le paquet d’installation.
Cauchemar de redémarrage infini sur Android
Dès que le paquet entre dans le téléphone, le système d’exploitation tente de traiter ce fichier et mal interprète les données de compression et la taille finale des informations. Cette erreur de calcul pousse la mémoire à vouloir mapper un espace absent, ce qui arrête immédiatement un processus essentiel du système. Le téléphone s’éteint, redémarre, puis recommence sans fin.
Une faille qui ignore le mode sécurisé
Accéder au mode sécurisé reste presque toujours la première défense quand une application provoque une instabilité, mais dans ce cas précis l’option ne sert à rien. Le processus central de démarrage essaie de traiter le fichier altéré très tôt au chargement, bien avant que le mode protégé puisse isoler les services.
La portée de cette vulnérabilité couvre presque tout le parc de mobiles actifs sur le marché. Les tests ont confirmé l’anomalie de Android 10 à Android 17 sur un Pixel 10, même avec les correctifs de sécurité à jour. La fragilité se trouve dans le mécanisme de lecture de fichiers du système, laissant les appareils sans protection contre les paquets modifiés.
Réinitialisation usine et réponse de Google
Pour un utilisateur pris dans cette situation, la seule sortie accessible consiste à restaurer le téléphone aux paramètres d’usine via le menu de récupération matériel. Cette mesure efface les photos, les discussions et les documents stockés en local, sans possibilité de retour en arrière. La méthode technique reliant l’appareil à un PC avec des commandes ADB fonctionne seulement si le mode développeur était déjà activé avant le blocage, ce que la plupart des particuliers n’utilisent jamais.
La réaction de Google aux rapports détaillés a déçu les experts qui ont documenté ce comportement anormal. L’entreprise a d’abord traité la demande comme non reproductible, puis a renvoyé le problème hors du périmètre des bulletins mensuels de sécurité, effaçant toute perspective de correction immédiate. Le dossier est passé en développement interne, mais sans délai ni garantie de diffusion large.
Avec un éditeur qui ne semble pas pressé de publier un correctif officiel, le risque d’extorsion ou de blocage massif via des mises à jour automatiques demeure ouvert sur Android. La prudence recommande des copies de sauvegarde régulières et un rejet ferme des paquets APK installés hors des canaux habituels, sinon le téléphone peut finir comme un simple presse-papiers dans la poche.