
La Google a démantelé un vaste réseau criminel exploitant plus de 1,3 million de boîtiers Android. Ces appareils, infectés en usine, formaient une botnet vendant la bande passante des utilisateurs à leur insu. Malgré l’action de Google, le malware reste ancré dans le système des appareils, rendant leur sécurité compromise de façon permanente.
L’achat de boîtiers multimédias Android bon marché est courant, mais les risques qui y sont liés ont été une nouvelle fois exposés. Google a confirmé une opération visant à démanteler un réseau criminel soutenu par des backdoors installées d’usine sur plus de 1,3 million d’appareils. Cette vulnérabilité ne résultait pas de failles de sécurité accidentelles, mais de code introduit délibérément par le fabricant lui-même dans la partition système.
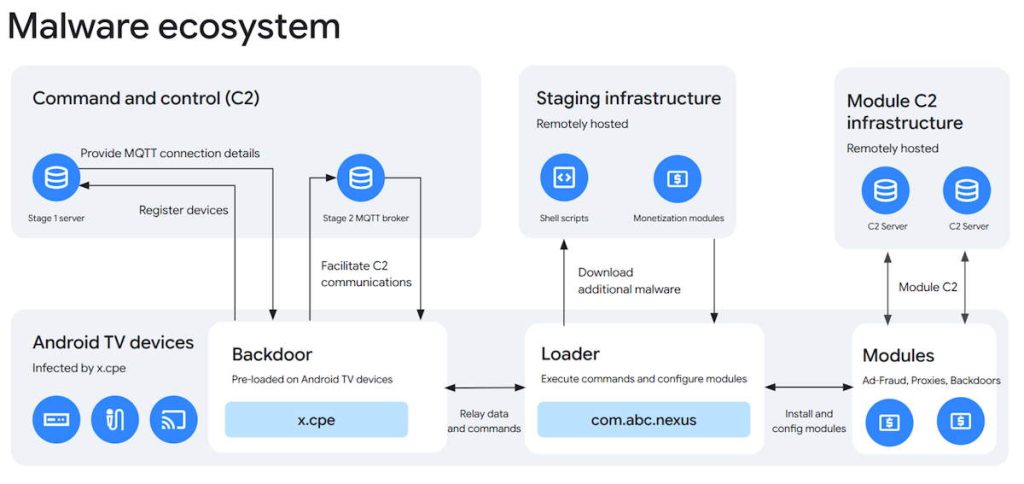
Ce schéma était centré sur le fabricant Videostrong, responsable de l’assemblage et de la fourniture du logiciel pour des centaines de modèles différents distribués à l’échelle mondiale. Contrairement aux menaces traditionnelles, qui nécessitent l’installation d’applications compromises, ces appareils sortaient d’usine prêts à communiquer avec des serveurs externes de commande et de contrôle.
Des boîtiers de streaming qui vendaient votre connexion Internet
Une fois connecté au réseau domestique, le composant malveillant, identifié comme XCPE, désactivait les vérifications d’intégrité et le système Google Play Protect. L’appareil intégrait alors un vaste botnet sans que l’utilisateur ne remarque de baisse de performance dans la lecture vidéo.
Les ressources des appareils et les connexions Internet résidentielles étaient ensuite commercialisées à des tiers sur le web. Ce trafic servait à acheminer des connexions clandestines comme des réseaux de proxies, à simuler des visionnages automatisés pour de la fraude publicitaire et à permettre la collecte non autorisée de données depuis les équipements.
Désactiver les serveurs est-il suffisant ou le danger persiste-t-il ?
La réponse de Google a consisté à couper directement les domaines centraux qui alimentaient les commandes des réseaux criminels. L’entreprise estime que la fermeture de ces serveurs a coupé l’accès direct à plus de dix millions d’appareils compromis. Simultanément, elle a révoqué les licences officielles et a interdit à Videostrong et aux entreprises associées de produire à nouveau du matériel certifié avec son système.
Le problème réside dans le matériel déjà vendu et toujours en service. Comme le fichier malveillant réside dans la partition racine de la mémoire flash, une réinitialisation aux paramètres d’usine n’élimine pas la menace et réinstalle le service à chaque redémarrage du boîtier. Bien que les communications avec les domaines malveillants soient bloquées en amont, ces appareils restent techniquement vulnérables et présentent des failles structurelles permanentes.
Cette affaire souligne l’importance d’éviter les boîtiers génériques sans support officiel transparent, même s’ils affichent des certifications officielles sur l’emballage.