
L’ASEA, autorité portugaise de sécurité alimentaire et économique, a été touchée par un cyberattaque signalée par un message insolite : « Hacked by José Sócrates ». Cet événement interroge sur la vulnérabilité des systèmes numériques des institutions publiques.
L’Autorité de Sécurité Alimentaire et Économique (ASAE) aurait été la cible d’une cyberattaque, signalée par un message inhabituel : « Hacked by José Sócrates ». Cet incident soulève des questions sur la sécurité des systèmes numériques des entités publiques portugaises.
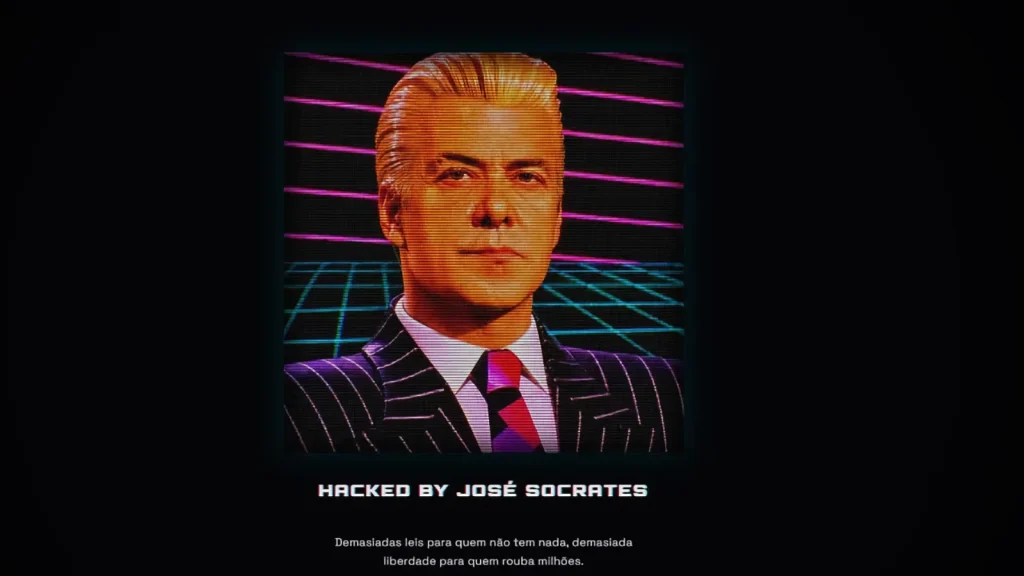
Les hackers utilisent le nom de José Sócrates dans l’attaque contre l’ASAE
Selon un reportage de CNN Portugal, l’ASAE a été visée par une cyberattaque, avec une référence à l’ancien Premier ministre José Sócrates.
L’expression « Hacked by José Sócrates », signifiant « Piraté par José Sócrates », pourrait avoir été utilisée comme une provocation ou une signature des responsables.
Il est important de préciser que l’usage de ce nom ne constitue en aucune manière une preuve d’implication de l’ancien dirigeant dans cet incident.
Pour le moment, aucune confirmation indépendante n’a pu être obtenue sur le déroulement de l’attaque, les systèmes compromis ou un éventuel accès à des informations confidentielles.
Que peut-il se cacher derrière cette attaque ?
Une des techniques employées par les pirates informatiques est appelée defacement. Elle consiste en la modification non autorisée du contenu d’un site, souvent pour afficher des messages, images ou revendications des attaquants.
Ce type d’action peut viser à attirer l’attention, à démontrer des failles de sécurité ou à transmettre des messages de nature politique.
Toutefois, l’altération d’une page web ne signifie pas obligatoirement que les attaquants ont pu pénétrer les bases de données ou les systèmes internes de l’organisation.
Concernant l’ASAE, les informations techniques disponibles restent insuffisantes pour déterminer la nature exacte et l’étendue de l’incident.
Les entités portugaises, cibles de plusieurs cyberattaques
Cet épisode survient dans une période marquée par d’autres incidents de cybersécurité au Portugal.
Le 5 novembre dernier, le site de l’Institut du Logement et de la Rénovation Urbaine (IHRU) a subi une intrusion qui a remplacé des images institutionnelles par des photos d’un panda installé dans un campement, en apparente référence aux manifestations liées au logement.
Plus récemment, Worten a confirmé un accès non autorisé à des données de clients et de prestataires de services. Les Services Municipaux d’Eau et d’Assainissement de Sintra ont aussi signalé un incident ayant entraîné l’exposition d’informations fournies via des formulaires en ligne.
Bien qu’aucun élément ne relie directement ces événements au cas de l’ASAE, ils illustrent les divers risques auxquels sont confrontées les organisations publiques et privées dans l’environnement numérique.
L’ampleur de l’attaque reste à éclaircir
La question principale est de savoir si l’incident s’est limité à la partie publique des systèmes numériques de l’ASAE ou s’il a permis un accès plus profond à l’infrastructure informatique de l’autorité.
Il sera également crucial de déterminer si des données personnelles, des documents internes ou d’autres éléments utilisés dans l’activité de surveillance ont été compromis.
Pour l’instant, les informations disponibles ne permettent pas de conclure à une fuite de données.
Ce cas remet la sécurité informatique des entités publiques sous les projecteurs, à un moment où la dépendance aux services numériques ne cesse de croître.