
Des systèmes de réfrigération de supermarchés dans sept pays européens ont été piratés à distance, entraînant le gaspillage massif de denrées alimentaires. L’Union européenne dénonce une tentative de déstabilisation des chaînes d’approvisionnement, tandis que l’origine de cette cyberattaque ciblée reste mystérieuse.
En quelques semaines, les équipements de réfrigération de grandes enseignes de supermarchés ont été manipulés à distance dans sept pays européens, sans que les auteurs aient été identifiés.
Des réfrigérateurs et congélateurs de supermarchés dans sept pays européens sont tombés en panne après que leurs thermostats aient été modifiés à distance, parfois pour atteindre des températures de 50 °C. L’Union européenne a condamné ces actes et les a qualifiés de tentative délibérée de perturber la chaîne d’approvisionnement alimentaire et d’ébranler la confiance des consommateurs.
Ce qui s’est passé et qui est touché
Comme nous l’avons rapporté, la vague la plus récente, survenue lundi, a touché des magasins dans sept pays européens, dont le Portugal. Elle reproduit un schéma identique à celui du 12 octobre en France, où plusieurs chaînes de distribution ont dû jeter d’importantes quantités de nourriture après que des pirates anonymes aient pris le contrôle du logiciel de gestion des équipements, lequel était exposé sur Internet.
De plus, The Guardian évoque un cas suspecté similaire aux États-Unis début août, lorsqu’une série de pannes de réfrigérateurs a affecté les supermarchés d’au moins six bases militaires, une situation que le Pentagone enquête comme une possible cyberattaque.
Comment cela a été possible
Le logiciel qui gère les équipements de réfrigération commerciaux est connecté à Internet, ce qui le rend vulnérable lorsqu’il n’est pas mis à jour. Contrairement aux ordinateurs et téléphones où les utilisateurs sont souvent alertés pour installer des correctifs de sécurité, le logiciel de ce type d’équipements peut rester longtemps sans mise à jour.
Selon Nick Jackson, directeur des opérations cybernétiques chez Bitdefender, l’installation de correctifs peut nécessiter de mettre les machines hors ligne pendant un certain temps, ce qui pose un problème pour les détaillants alimentaires. D’un autre côté, l’explication peut être plus simple : les responsables pourraient ne pas être sensibilisés au problème ou celui-ci ne fait pas partie de leurs priorités.
Lors des incidents de lundi, la coopérative suédoise Coop a indiqué que certains de ses réfrigérateurs étaient connectés à un réseau mobile 4G, ce qui les rendait plus exposés, et ICA a précisé que son système était fourni par Danfoss, l’entreprise danoise qui avait connu des problèmes en France.
Qui pourrait être derrière ces attaques
Jusqu’à présent, aucun groupe n’a revendiqué ces actes ni exigé de rançon des supermarchés. Selon Rafe Pilling, directeur senior des renseignements sur les menaces chez Sophos, les deux scénarios les plus plausibles sont les suivants :
- Une action d’origine étatique, visant à envoyer un signal et démontrer des capacités ;
- L’action d’un hacker isolé, motivé par des raisons personnelles.
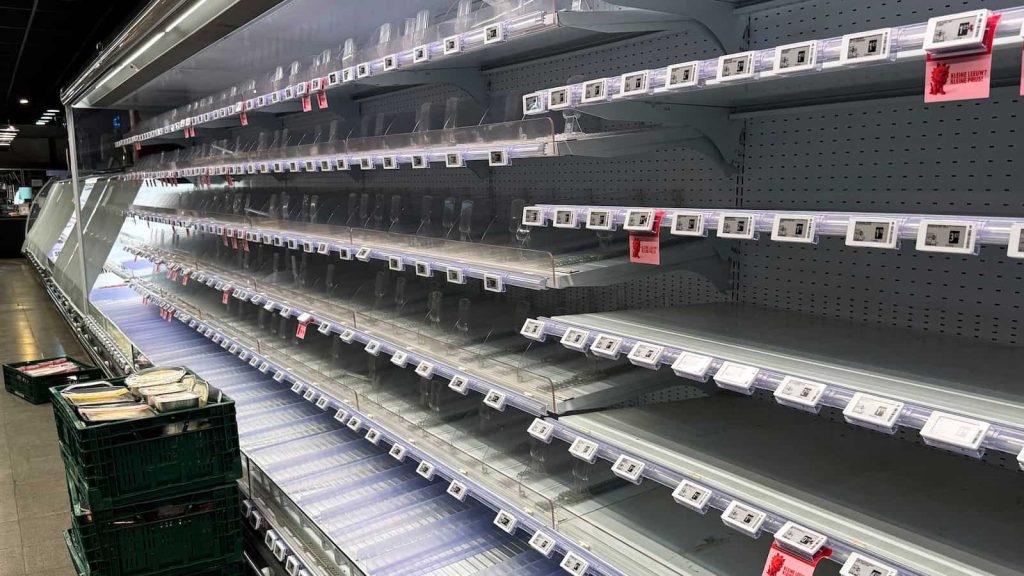
Dans l’analyse du journal britannique, l’hypothèse étatique paraît la plus probable, en partie à cause de l’impact psychologique que des rayonnages vides ont sur les populations. Des hackers liés à la Russie ou à la Chine pourraient être en cause. D’ailleurs, des responsables des services de renseignement occidentaux affirment que Moscou mène une campagne de sabotage en Europe sous diverses formes, qui devrait s’intensifier dans les prochains mois.
Quoi qu’il en soit, l’identification des auteurs est compliquée par la simplicité de l’attaque, qui s’est passée de logiciel malveillant et n’a laissé aucune trace technique, ce que Rafe Pilling compare à manipuler des interrupteurs avec des gants en caoutchouc.
Comment les supermarchés peuvent-ils se défendre
La réponse la plus évidente est de maintenir les logiciels à jour. Selon Sabcobel, un groupe belge de réfrigération, l’impact de l’attaque de lundi aurait été bien pire s’ils n’avaient pas commencé à appliquer des correctifs sur leurs équipements après l’incident du 12 octobre en France.