
La navigation web évolue pour contrer les fraudes. Le navigateur Chrome de Google renforce sa protection en analysant le contenu copié depuis des pages suspectes avant son collage dans un terminal, visant à bloquer les scripts malveillants à la source.
La navigation sur le Web s’apprête à évoluer et le navigateur de Google souhaite intervenir là où il ne le faisait pas auparavant. Face à la multiplication des escroqueries et des arnaques en ligne, l’entreprise a décidé de renforcer ses mécanismes de défense. Chrome va maintenant analyser le contenu copié dans le presse-papiers avant que l’utilisateur ne commette une erreur critique dans l’invite de commandes de son ordinateur.
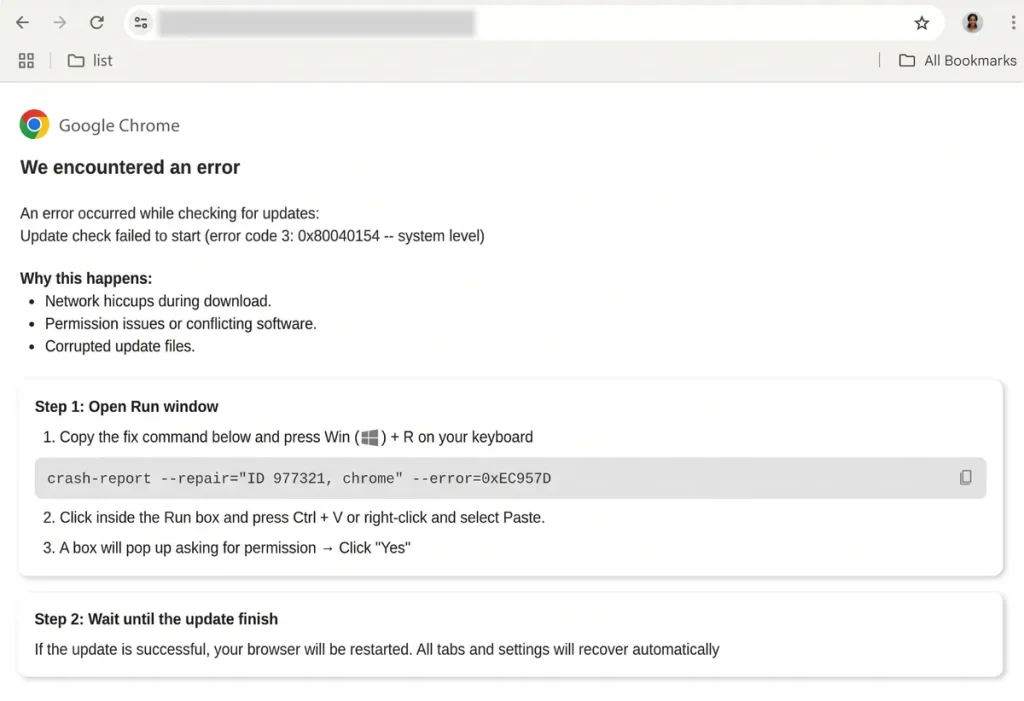
Cette initiative cible principalement les attaques connues sous le nom de ClickFix. Le procédé est simple : l’utilisateur visite une page frauduleuse, un faux message d’erreur système, un CAPTCHA défaillant ou une prétendue alerte de mise à jour s’affiche. La page invite ensuite à copier une commande miracle pour la coller dans PowerShell ou dans l’invite de commandes. Sans s’en rendre compte, celui qui colle ce code télécharge un logiciel malveillant directement sur son système d’exploitation.
Un bouclier direct contre les commandes dangereuses
Pour bloquer ce piège avant l’action finale, la protection améliorée de Chrome surveille désormais ce que l’utilisateur copie depuis des sites jugés suspects. Dès qu’un script suspect associé à cette technique est détecté, le navigateur nettoie les données pouvant identifier la personne et envoie le contenu aux serveurs de Safe Browsing, où le code est évalué.
Si l’analyse confirme que la ligne de code est dangereuse, une alerte s’affiche immédiatement à l’écran pour prévenir les dégâts. Le navigateur cherche à intercepter l’action avant que le texte ne quitte la fenêtre de Chrome, protégeant ainsi la machine contre des infections silencieuses sans nécessiter d’expertise en cybersécurité de la part de l’utilisateur.
IA sur les serveurs et alertes graduelles
La protection contre la fraude franchit une nouvelle étape avec l’intégration des modèles Gemini sur les serveurs de Google. Plutôt que de se limiter à des filtres locaux sur l’ordinateur, Chrome évalue l’intention de la page, la légitimité de la marque présentée et génère un score de risque. Cela permet d’identifier les escroqueries de support technique fictif ou les faux antivirus.
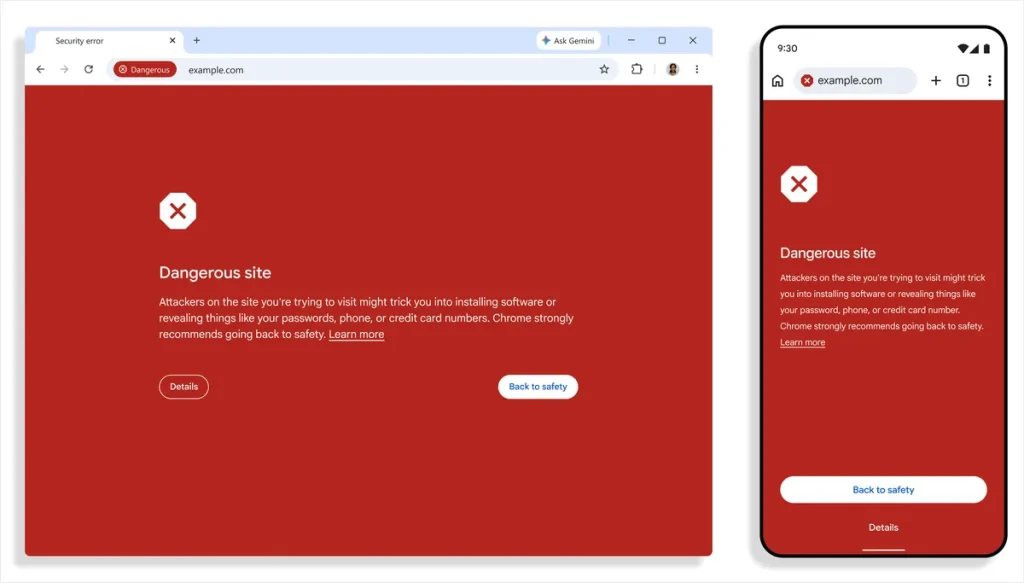
Pour éviter de submerger les utilisateurs avec l’habituel écran rouge alarmant à chaque doute mineur, l’équipe d’ingénierie a divisé les notifications en deux niveaux. Les pages clairement malveillantes restent bloquées par l’écran rouge traditionnel. En revanche, les sites aux comportements trompeurs reçoivent un avertissement en surimpression avec un fond assombri, laissant la liberté de choix à ceux qui souhaitent tout de même prendre le risque.
Pour bénéficier de ce bouclier contre le ClickFix et les arnaques utilisant l’IA, il est nécessaire d’activer la Protection Renforcée (Enhanced Protection) dans les paramètres de sécurité de Chrome. Google assure que l’envoi de données respecte la vie privée et que cette fonctionnalité ne vise pas à perturber les personnes travaillant quotidiennement avec du code ou des lignes de commande.