
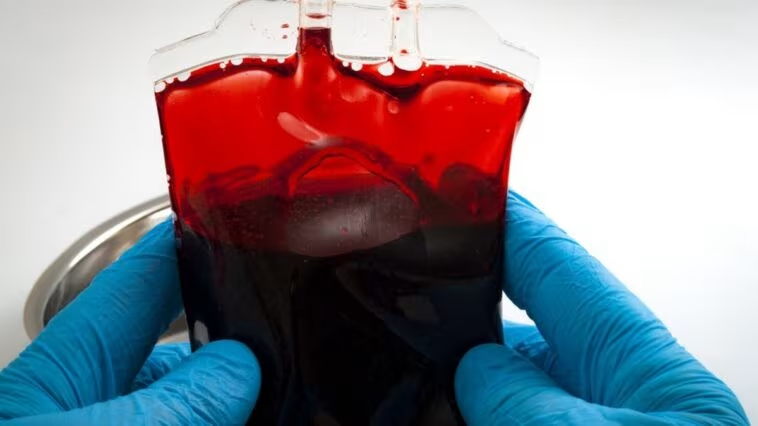
Les systèmes de conservation du sang en France ont été pris pour cible. Des alarmes ont déclenché une intervention rapide, sauvant des produits essentiels pour les patients. L’origine des attaques reste floue, tandis que les autorités françaises et européennes renforcent la surveillance et protègent chaque poche vitale en toute urgence.
Après les systèmes de réfrigération des supermarchés, des pirates ont manipulé les dispositifs de froid de trois installations du service national du sang français. Les alarmes ont déclenché une intervention rapide et ont évité la perte des stocks biologiques conservés.
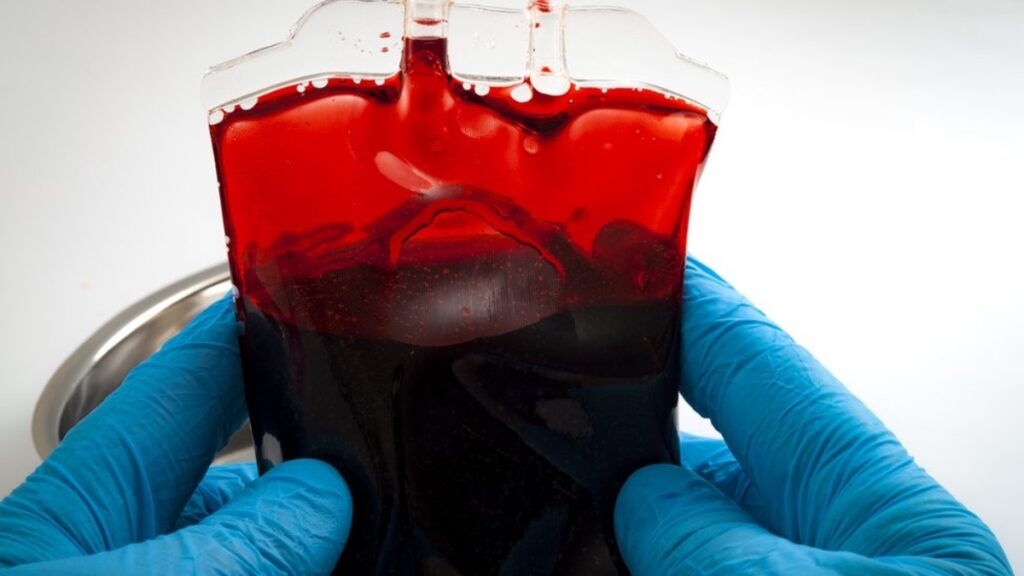
Une série d’attaques informatiques visant des équipements de froid en Europe a atteint un domaine très sensible. Après les incidents survenus dans des supermarchés de plusieurs pays, il apparaît que des sites employés par le service national du sang français ont été touchés. Les dispositifs chargés de préserver des éléments indispensables à la santé publique y ont été manipulés.
Que s’est-il passé à l’EFS
L’Établissement Français du Sang (EFS), organisme public responsable de la collecte, de la préparation et de la distribution des produits sanguins en France, a confirmé que trois sites ont subi un incident de cybersécurité durant la nuit de lundi à mardi.
Selon l’entité, les assaillants ont atteint les systèmes de contrôle des matériels et ont relevé à des seuils très élevés les paramètres de température et de décongélation. Les équipements frigorifiques dépendaient d’un prestataire externe; l’EFS a donc précisé qu’il n’avait pas été directement visé.
Parmi les stocks présents figuraient des poches de plasma destinées aux transfusions et à la fabrication de médicaments. Les alarmes ont détecté les dérives et mobilisé les techniciens, qui ont transféré les poches concernées vers d’autres sites avant toute altération.
L’EFS a indiqué que les mécanismes de protection ont évité toute perte. L’Agence nationale de la sécurité des systèmes d’information (ANSSI) et le ministère de la Santé ont été alertés, puis l’organisme a annoncé le renforcement de la surveillance de ses équipements.
L’origine reste indéterminée
Parallèlement, la Commission européenne a confirmé que des échanges se poursuivent entre agences de cybersécurité et autorités nationales pour évaluer la situation et coordonner une réponse. Certains spécialistes évoquent des opérations de sabotage appuyées par des États, dans un climat de tensions géopolitiques croissantes en Europe.
Néanmoins, à ce jour, aucune attribution officielle n’a été confirmée et aucun groupe n’a revendiqué ces actions.