
Les chercheurs d’ESET ont découvert un nouveau malware utilisé par le groupe de cyberespionnage FamousSparrow. Nommé SparroWocky, ce backdoor sophistiqué cible principalement des entités gouvernementales en Amérique latine. Développé en C++, il intègre des techniques avancées pour échapper à la détection et voler des données sensibles.
ESET a identifié un nouveau backdoor utilisé par le groupe de cyberespionnage FamousSparrow lors d’attaques visant des organisations gouvernementales dans plusieurs pays d’Amérique latine. Baptisé SparroWocky, ce logiciel malveillant est actif au moins depuis août 2025 et semble avoir remplacé un outil précédemment employé par le groupe, connu sous le nom de SparrowDoor.
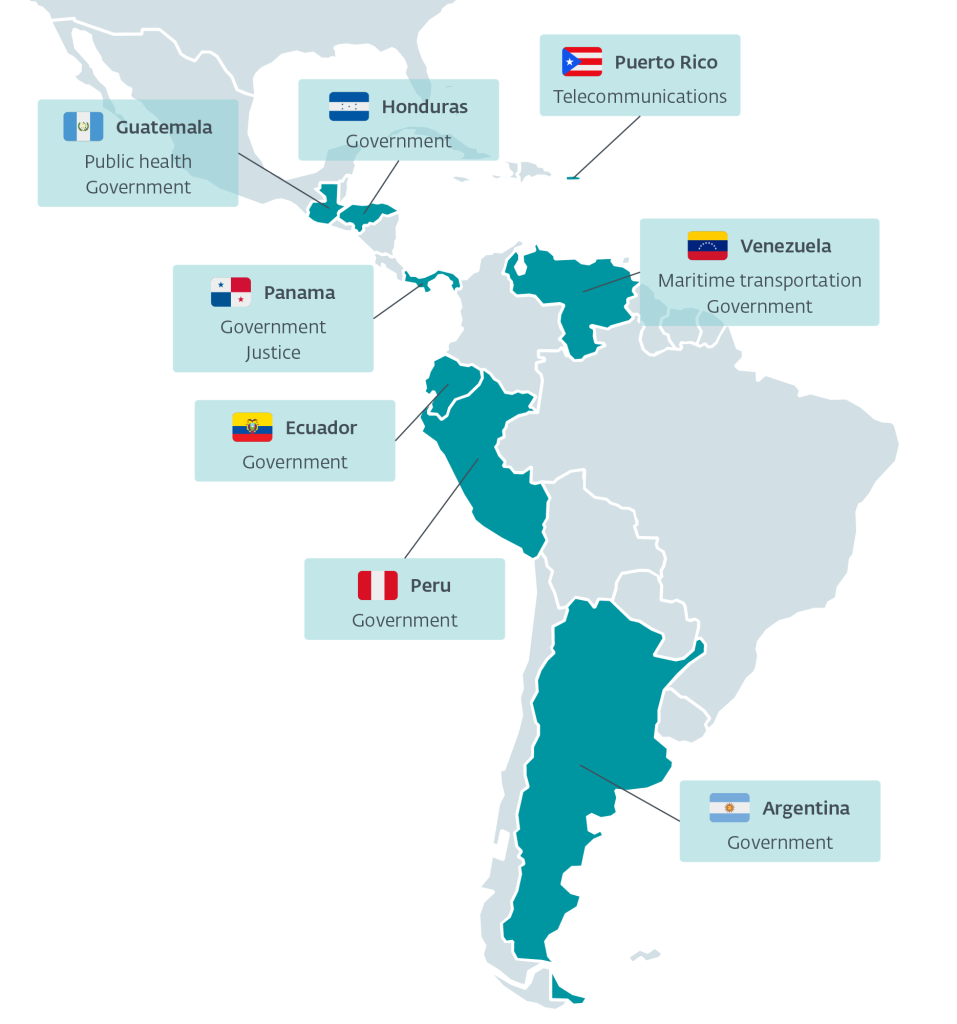
D’après les analystes d’ESET, FamousSparrow est un groupe de cyberespionnage lié à la Chine qui a concentré une grande part de son activité récente sur l’Amérique latine. Depuis la mi-2025 et tout au long de 2026, environ 90% des cibles repérées par la télémétrie d’ESET se trouvaient dans cette région.
Parmi les pays où des attaques ont été observées figurent l’Argentine, l’Équateur, le Guatemala, le Honduras, le Panama, le Pérou, Porto Rico et le Venezuela.
« Nous avons observé le déploiement du nouveau backdoor contre des entités gouvernementales » dans ces pays, explique Alexandre Côté Cyr, chercheur chez ESET. Il souligne que cette concentration géographique est inhabituelle parmi les groupes de cyberespionnage liés à la Chine suivis par l’entreprise.
SparroWocky est un backdoor sophistiqué
Développé en C++, SparroWocky présente une architecture modulaire et utilise diverses techniques destinées à compliquer son analyse et sa détection par les solutions de sécurité.
Le malware permet aux attaquants de :
- Exécuter des commandes sur l’ordinateur compromis ;
- Lancer des fichiers arbitraires ;
- Utiliser l’équipement comme un proxy TCP ;
- Collecter des informations sur le système, incluant le nom de la machine, l’utilisateur, le domaine et la version de Windows ;
- Obtenir les adresses IP des interfaces réseau ;
- Exfiltrer des fichiers ;
- Réaliser des captures d’écran périodiques.
Les données volées sont chiffrées via l’algorithme RC4 puis envoyées aux attaquants par le biais du protocole TLS.
SparroWocky dispose également de mécanismes lui permettant de maintenir sa présence sur le système infecté. Selon la configuration utilisée, il peut créer un service Windows ou ajouter une entrée dans une clé Run du registre.
Le malware utilise des techniques pour compliquer sa détection
Une des caractéristiques qui retient particulièrement l’attention des chercheurs est l’emploi de techniques anti-analyse.
Le backdoor manipule des structures de bas niveau en mémoire et peut modifier son propre code pendant l’exécution, gênant l’analyse des chercheurs et contournant potentiellement les logiciels de sécurité.
FamousSparrow continue aussi de recourir à des outils offensifs open source. Toutefois, ESET a constaté une évolution dans la manière dont ces outils sont utilisés.
SparroWocky est capable d’intégrer directement du code provenant de projets open source et d’exécuter des Beacon Object Files (BOF), un format utilisé par plusieurs outils de red teaming et de tests d’intrusion.
Pourquoi l’Amérique latine ?
ESET estime que l’augmentation de l’activité de FamousSparrow dans la région pourrait être liée à la rivalité croissante entre la Chine et les États-Unis en Amérique latine.
L’entreprise évoque les initiatives de l’administration de Donald Trump dans la région et l’impact potentiel sur les investissements chinois réalisés au cours de la dernière décennie, notamment dans les secteurs de l’énergie, des mines et des télécommunications.
Dans ce cadre, l’activité de FamousSparrow pourrait concerner la collecte d’informations sur la réaction des gouvernements locaux face aux pressions et changements géopolitiques dans la région.
Un des cas identifiés par ESET implique une entité au Panama directement liée à un litige commercial autour de deux grands ports situés près du canal de Panama, qui étaient, jusqu’à récemment, exploités par une entreprise basée en Chine.
Qui est FamousSparrow ?
FamousSparrow est un groupe de cyberespionnage actif depuis au moins 2019. ESET Research a documenté le groupe publiquement pour la première fois en septembre 2021, suite à l’exploitation de la vulnérabilité ProxyLogon.
Initialement, les attaques étaient principalement associées à des hôtels dans plusieurs pays. Avec le temps, le groupe a élargi sa palette de cibles, visant désormais des gouvernements, organisations internationales, associations d’entreprises, sociétés d’ingénierie et cabinets d’avocats.
Le nom même de SparroWocky a une origine curieuse. Les premiers échantillons analysés par les chercheurs contenaient la première strophe de « Jabberwocky », le célèbre poème de Lewis Carroll, auteur d’*Alice au pays des merveilles*.
Cette découverte montre également comment les groupes de cyberespionnage continuent d’adapter leurs outils, en combinant du code propriétaire avec des composants et des techniques issus de l’écosystème des outils de sécurité offensive.