
Les réseaux d’entreprise gagnent en organisation et sécurité grâce à la segmentation logique. Les VLANs permettent de créer plusieurs réseaux distincts sur une même infrastructure physique, isolant les départements et les types d’appareils pour une gestion plus fine et mieux protégée.
Dans le domaine des réseaux informatiques, on rencontre souvent des termes comme switch, routeur, sous-réseau ou VLAN. Ce dernier concept peut sembler plus complexe, mais il représente l’une des technologies les plus utiles pour organiser et segmenter un réseau.
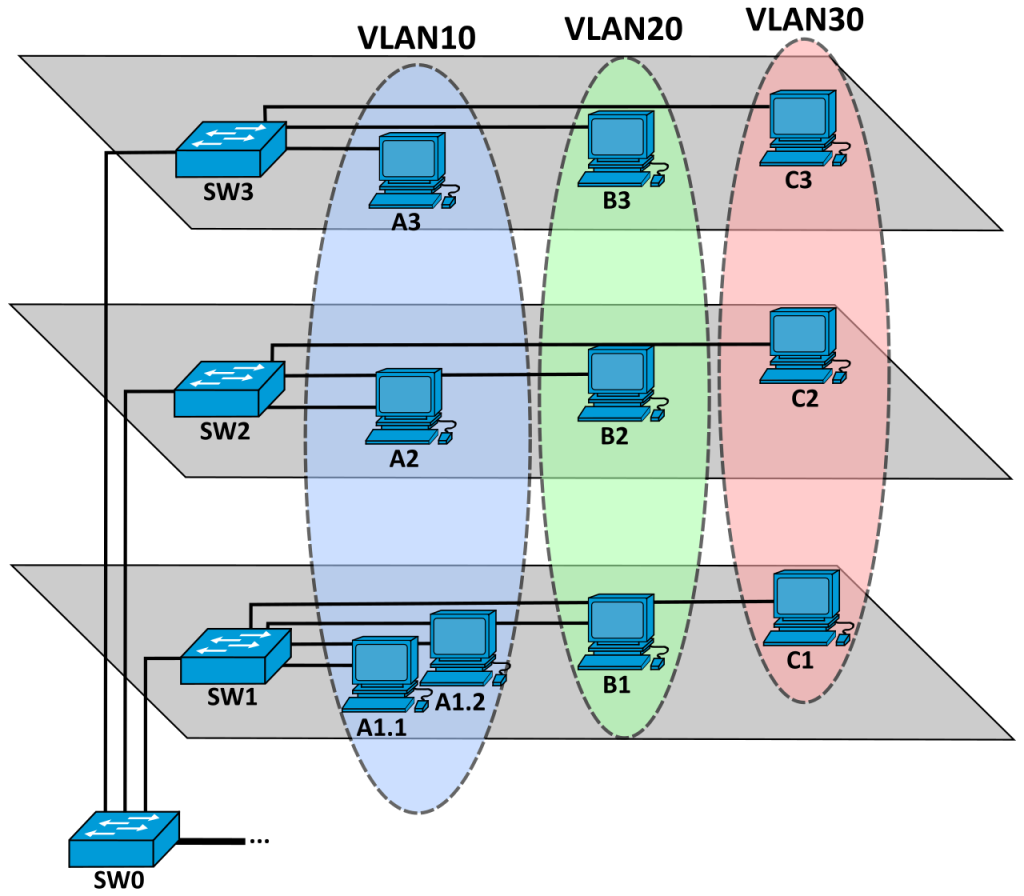
Un VLAN (Réseau Local Virtuel) permet de créer plusieurs réseaux logiques indépendants au sein d’une même infrastructure matérielle. Ainsi, ordinateurs, serveurs, téléphones IP ou objets connectés peuvent partager le même équipement réseau, tout en restant isolés les uns des autres.
Cet article détaille ce qu’est un VLAN, ses bénéfices et la méthode pour en configurer un sur un switch, en prenant exemple sur des équipements Cisco.
Qu’est-ce qu’un VLAN ?
Un VLAN, ou Virtual Local Area Network, est un réseau local virtuel établi sur une infrastructure physique préexistante.
Imaginez par exemple une entreprise possédant un parc de switches unique, mais qui souhaite séparer les appareils de ses différents services :
- VLAN 10 – Administration
- VLAN 20 – Ressources Humaines
- VLAN 30 – Informatique
- VLAN 40 – Invités
Physiquement, tous les équipements peuvent être connectés aux mêmes switches. Pourtant, grâce aux VLANs, le trafic de chaque groupe reste logiquement séparé.
Cette approche offre une organisation accrue du réseau et, combinée à des règles de routage et de firewall, améliore également la sécurité.
À quoi servent les VLANs ?
Les VLANs sont principalement employés pour la segmentation des réseaux.
Un de leurs avantages majeurs est de permettre l’isolation des appareils sans nécessiter l’installation d’une infrastructure physique dédiée pour chaque groupe.
Par exemple, une société peut placer les ordinateurs des employés dans un VLAN et les objets connectés dans un autre. Même s’ils sont branchés sur le même switch, ils appartiennent à des segments réseau distincts.
Parmi les principaux bénéfices, on trouve :
- Segmentation : divise un réseau physique en plusieurs réseaux logiques.
- Sécurité : contribue à limiter la communication entre différents groupes d’appareils.
- Gestion : simplifie l’organisation des réseaux de grande taille.
- Réduction du broadcast : les diffusions sont confinées au domaine de la VLAN concernée.
- Flexibilité : les appareils peuvent être réorganisés logiquement sans modifications importantes du câblage.
Il est crucial de préciser qu’un VLAN seul ne constitue pas un mécanisme de sécurité complet. Si une communication entre VLANs est nécessaire, elle doit être routée par un routeur ou un équipement de couche 3, où des règles de contrôle d’accès peuvent être appliquées.
Comment fonctionne un VLAN ?
Chaque VLAN est généralement identifié par un numéro, appelé VLAN ID.
Par exemple :
| VLAN ID | Nom | Utilisation |
|---|---|---|
| 10 | ADMIN | Administration |
| 20 | RH | Ressources Humaines |
| 30 | IT | Informatique |
| 40 | GUEST | Invités |
Un switch peut associer chaque port à une VLAN spécifique.
Ainsi, si un ordinateur est connecté à un port configuré pour la VLAN 10, cet équipement sera membre de ce réseau logique.
Ports Access et Trunk
Pour bien comprendre la configuration des VLANs, il faut différencier deux types de ports : les ports Access et les ports Trunk.
Port Access
Un port access est habituellement utilisé pour connecter des appareils terminaux, tels que :
- des ordinateurs ;
- des imprimantes ;
- des caméras IP ;
- des téléphones IP ;
- des points d’accès.
Le port appartient normalement à une seule VLAN.
Par exemple, on peut configurer le port GigabitEthernet 0/1 pour qu’il fasse partie de la VLAN 10.
Port Trunk
Un port trunk autorise le transport du trafic de plusieurs VLANs via une même connexion physique.
Cette fonction est particulièrement utile pour interconnecter deux switches.
Un prochain article expliquera comment créer des VLANs, associer un port à une VLAN, configurer un trunk et visualiser l’intégralité de la configuration.