
Une nouvelle menace transforme des logiciels courants comme WinRAR en vecteurs d’infection. Le « BubbleLoader » modifie des applications légitimes pour exécuter du code malveillant en arrière-plan, contournant les défenses par des techniques astucieuses.
Lancer des programmes quotidiens semble anodin, pourtant une menace émergente détourne des logiciels légitimes sous Windows en chevaux de Troie. Les experts de ReversingLabs ont identifié le BubbleLoader, un chargeur malveillant qui altère des applications populaires comme WinRAR, Firefox ou le Windows Media Player pour exécuter du code caché en tâche de fond.
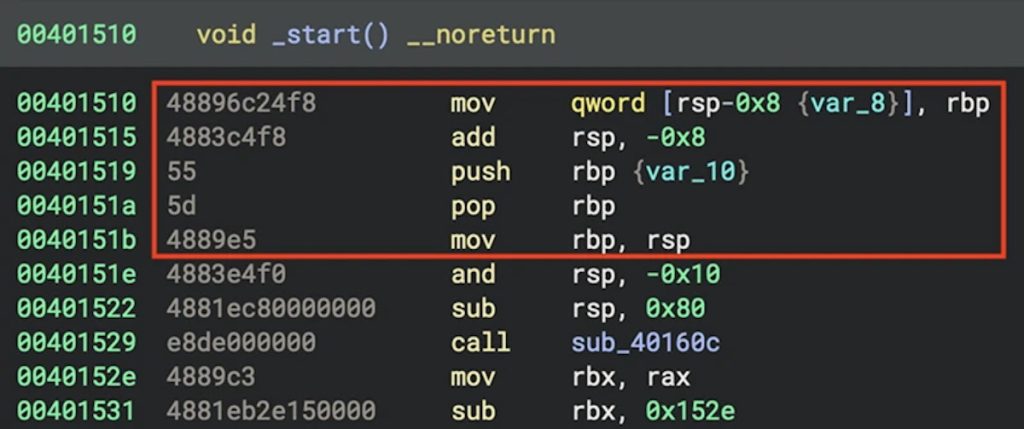
Les attaquants ne créent pas de fichiers suspects à partir de rien. Ils réécrivent de petites instructions au point d’entrée d’exécutables connus, précisément là où le système d’exploitation commence à lancer le programme. Des outils comme le débogueur x64dbg et virtiofs figurent aussi parmi les hôtes compromis détectés dans cette campagne. Quand l’utilisateur démarre l’application, le programme fonctionne normalement, mais libère en parallèle une charge malveillante en mémoire.
Des images PNG utilisées pour masquer l’attaque
Pour contourner l’analyse initiale des outils de sécurité, le BubbleLoader emploie une technique inhabituelle avec deux fichiers d’image au format PNG. La première image est authentique, présentant seulement un simple dégradé du rouge au bleu. La seconde débute avec une signature PNG valide, mais interrompt sa structure là où devrait figurer la largeur et remplit l’espace restant avec du code chiffré.
Durant le démarrage du programme modifié, le malware utilise les octets de l’image réelle comme une clé XOR pour déchiffrer le contenu caché dans le fichier falsifié. Cette approche laisse des traces techniques visibles pour les analystes, car le dégradé contient de longues séquences de zéros qui gardent des portions de code lisibles. De plus, l’en-tête tronqué de la fausse image révèle une largeur anormale, simplifiant la création de règles statiques pour repérer l’anomalie.
Une signature numérique qui change à chaque exécution
Le défi majeur pour les systèmes de protection classiques réside dans la capacité de ce malware à modifier son empreinte digitale à chaque lancement. En déchiffrant la charge finale en mémoire, le BubbleLoader cherche les octets de remplissage laissés par les compilateurs entre les fonctions et les remplace par des valeurs lues directement depuis le compteur de temps du processeur. Cette lecture changeant constamment, le hash du fichier en mémoire ne se répète jamais, annulant la détection basée uniquement sur des signatures connues.
Malgré la sophistication technique observée depuis février, rien n’indique que les serveurs officiels de WinRAR, Mozilla ou Microsoft aient été compromis. Les cybercriminels diffusent des versions préalablement modifiées de ces logiciels, probablement via des pages web falsifiées, des publicités trompeuses ou des dépôts de téléchargement peu fiables. L’utilisateur croit installer un utilitaire normal, alors qu’il ouvre une porte à d’autres menaces.
La règle essentielle pour éviter ce type d’infection reste le téléchargement de logiciels depuis les sites officiels de leurs éditeurs. En entreprise, une vérification rigoureuse des signatures numériques et le blocage des applications non autorisées sont conseillés. Maintenir Windows Defender ou un autre antivirus à jour aide à réduire le risque, notamment grâce à la surveillance du comportement des processus en mémoire.