
Perdre un ordinateur professionnel entraîne souvent un effacement complet à distance. Pour éviter la perte de données en cas de simple égarement, Microsoft développe pour Windows 11 une fonction de verrouillage réversible, actuellement en test.
La perte ou le vol d’un ordinateur professionnel impose souvent aux équipes informatiques une mesure radicale : tout effacer à distance pour empêcher la fuite d’informations. Le problème survient si l’appareil est simplement égaré. L’utilisateur perd alors un temps précieux à tout reconfigurer. Microsoft souhaite résoudre ce dilemme dans Windows 11 grâce à une nouvelle fonction nommée Remote Lock, conçue pour bloquer l’équipement à distance sans détruire les fichiers locaux.
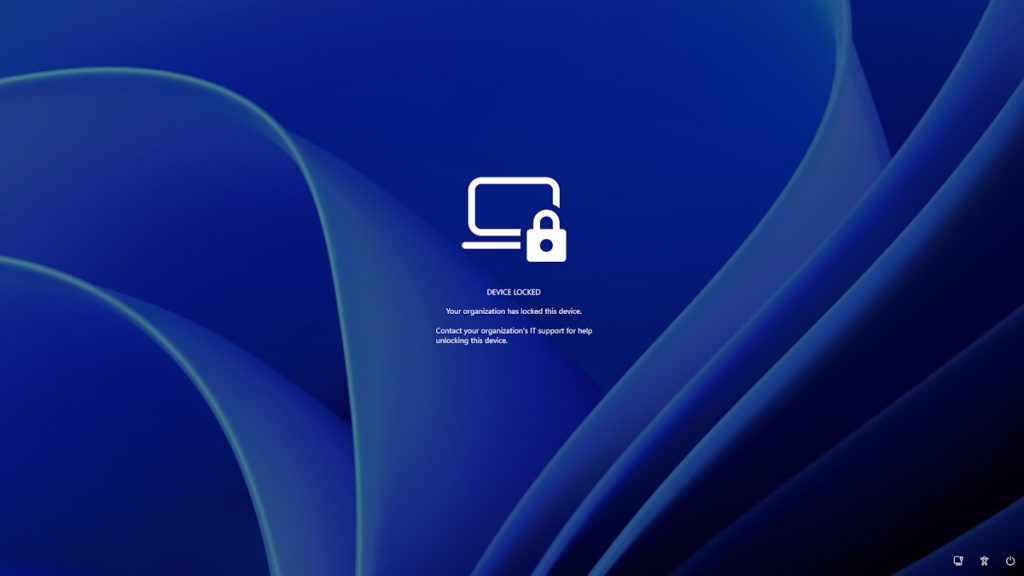
Cette nouveauté est actuellement testée dans la version Insider Preview 29708.1001, distribuée dans les canaux Bêta et Experimental. Contrairement à l’effacement à distance traditionnel qui vide complètement le disque, le verrouillage à distance agit comme un frein réversible. Lorsqu’un administrateur active l’outil via Microsoft Intune, Windows ferme immédiatement toutes les sessions actives, masque les options habituelles de connexion et affiche un écran personnalisé indiquant que l’appareil est verrouillé.
Comment fonctionne le nouveau verrou numérique de Windows 11
En pratique, l’ordinateur devient un bloc inaccessible pour son détenteur, mais conserve toute sa structure interne intacte. Les fichiers restent sur le disque, l’appareil demeure inscrit dans la gestion de l’entreprise et le chiffrement BitLocker reste actif. Si l’ordinateur portable est retrouvé, l’administrateur n’a qu’à lever la restriction pour que l’employé reprenne exactement là où il s’est arrêté.
Le verrouillage résiste aux redémarrages du système et reste actif même lorsque l’ordinateur est déconnecté d’Internet. Pour contrer les tentatives d’accès par force brute, Microsoft a supprimé toute possibilité de déverrouillage local. Ni le code PIN, ni le mot de passe du compte, ni même un profil administrateur local ne peuvent franchir cette barrière. L’ordre de déverrouillage doit obligatoirement provenir de la console Intune.
Limitations techniques et rôle essentiel de BitLocker
Bien qu’efficace contre des curieux ou des voleurs opportunistes, cet outil ne remplace pas d’autres couches de défense. Microsoft elle-même avertit que Remote Lock n’empêche pas l’accès à l’environnement de récupération Windows, au mode sans échec ou au démarrage depuis une clé USB. De plus, les identifiants de l’utilisateur restent valables sur d’autres appareils et la machine n’est pas isolée automatiquement du réseau de l’entreprise.
C’est précisément à cause de ces failles d’accès physique que maintenir BitLocker actif reste obligatoire. Sans chiffrement du disque, une personne compétente pourrait simplement retirer le SSD ou reformater la machine pour accéder aux données ou réutiliser le matériel. La gestion de cette fonctionnalité cible les environnements professionnels et scolaires, nécessitant des licences Windows Pro, Entreprise ou Éducation correctement enregistrées dans Intune ou Microsoft Entra.
Les notes techniques publiées par l’entreprise mentionnent aussi Windows 10 et plusieurs versions de Windows Server, de 2016 à 2022. Une date officielle de sortie pour les versions stables du système n’est pas encore connue, mais cette compatibilité avec des plateformes plus anciennes montre que la priorité est de donner plus de flexibilité aux administrateurs avant qu’ils ne choisissent un formatage définitif.