
Une faille de sécurité vieille de dix ans menace certains systèmes Linux. En exploitant une faille dans l’interaction entre OpenSSH et la bibliothèque musl, un attaquant peut accéder à distance à un serveur sans connaître le mot de passe. Des mises à jour sont déjà disponibles pour corriger cette vulnérabilité, qui est activement exploitée.
Une faille de sécurité restée cachée pendant dix ans met en danger certains systèmes Linux.
Le problème est particulièrement sérieux. Dans certaines conditions, un attaquant peut accéder à distance à un serveur sans connaître le mot de passe, il suffit de saisir une séquence de caractères suffisamment longue.
La faille est déjà exploitée et des mises à jour de sécurité sont disponibles.
Cette vulnérabilité, identifiée comme CVE-2026-123158 et surnommée SSHole, a été découverte par le chercheur en sécurité Özgün Kültekin, de Wakefield.
Le problème concerne certaines configurations d’OpenSSH, un des outils les plus utilisés pour administrer des serveurs et des ordinateurs à distance via des connexions sécurisées.
Bien qu’elle n’ait été rendue publique que le 5 novembre 2026, son origine remonte à 2016, lorsque des modifications apportées à OpenSSH ont fini par interagir de façon inattendue avec des mécanismes de sécurité existants dans la bibliothèque musl.
Le résultat est particulièrement inquiétant : un compte configuré pour refuser l’authentification par mot de passe peut, en réalité, permettre l’entrée d’un attaquant.
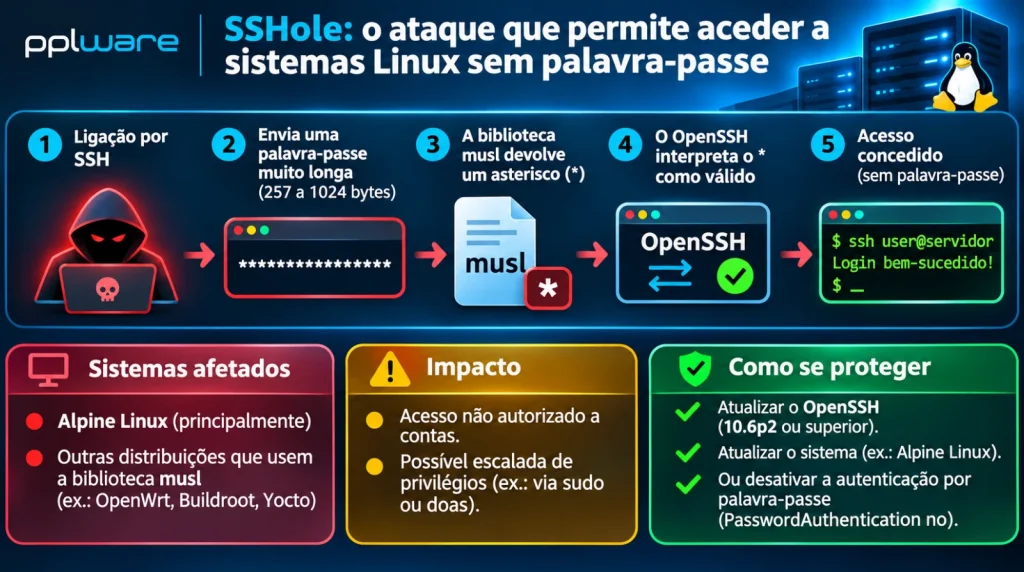
Comment est-il possible d’entrer sur un Linux sans connaître le mot de passe ?
Le problème réside dans la façon dont certains systèmes vérifient les identifiants de connexion.
Sur les systèmes Linux, le fichier /etc/shadow contient les informations utilisées pour l’authentification des utilisateurs. Lorsqu’un compte présente un astérisque (*) dans le champ réservé au mot de passe, cela signifie qu’une connexion par cette méthode ne devrait pas être possible.
Cependant, la bibliothèque musl, utilisée dans des distributions comme Alpine Linux, renvoie exactement le même symbole lorsqu’elle rencontre certaines erreurs lors du traitement des mots de passe. C’est là que la vulnérabilité apparaît.
Lorsqu’un attaquant saisit un mot de passe de 257 à 1024 octets, la fonction chargée de la vérification peut renvoyer un astérisque. OpenSSH finit par comparer ce résultat avec le champ du compte et interprète la coïncidence comme une authentification valide.
En pratique, ce qui devait représenter une erreur peut se transformer en autorisation d’accès. Cette situation résulte de la combinaison de différentes décisions techniques prises entre 2012 et 2016, toutes destinées, à l’origine, à améliorer la sécurité.
Quelles distributions Linux sont concernées ?
Malgré sa gravité, il est important de clarifier que la vulnérabilité n’affecte pas tous les systèmes Linux.
Le principal exemple est Alpine Linux, une distribution particulièrement populaire sur les serveurs, dans les environnements de virtualisation, les services cloud et les conteneurs Docker.
D’autres systèmes basés sur la bibliothèque musl, comme certaines configurations d’OpenWrt, Buildroot et Yocto, peuvent également être vulnérables.
Pour que l’attaque fonctionne, plusieurs conditions doivent être réunies :
- Le serveur utilise OpenSSH avec la bibliothèque musl et sans authentification PAM.
- L’authentification par mot de passe est activée.
- Il existe un compte dont le champ de mot de passe contient * et qui peut se connecter via SSH.
- Un autre compte local actif possède un mot de passe stocké via un hash SHA-256 ou SHA-512 compatible.
Les distributions classiques qui utilisent glibc et PAM, comme Ubuntu, Debian ou Red Hat Enterprise Linux dans leurs configurations habituelles, ne sont pas affectées par cette vulnérabilité. Les conteneurs Docker qui n’exécutent pas de serveur SSH ne sont pas non plus exposés.
Les attaquants ont déjà commencé à exploiter la vulnérabilité
La menace est rapidement devenue concrète. Selon l’entreprise de cybersécurité Previdian, des tentatives d’exploitation ont été identifiées quelques heures seulement après la divulgation publique de la faille.
L’entreprise a même confirmé qu’un attaquant a réussi à obtenir des privilèges d’administrateur sur un serveur Alpine Linux utilisé comme système de détection d’intrusions, connu sous le nom de honeypot.
Le risque est particulièrement élevé lorsque le compte compromis permet d’exécuter des commandes administratives via des outils comme sudo ou doas.
Il est important de préciser que la configuration par défaut d’OpenSSH empêche cette méthode d’accès direct au compte root. Le danger dépend des permissions et des configurations présentes sur chaque serveur.
Une mise à jour de sécurité est déjà disponible
L’équipe responsable d’OpenSSH a publié, le 5 novembre, la version 10.6p2, qui inclut un correctif pour empêcher l’exploitation de cette faille.
Les responsables d’Alpine Linux ont également publié des mises à jour pour plusieurs versions du système, y compris certaines qui avaient dépassé la période habituelle de support.
Les administrateurs de serveurs Alpine Linux doivent mettre à jour les paquets avec la commande :
apk upgrade opensshAprès la mise à jour, il est indispensable de redémarrer le service SSH :
rc-service sshd restartCette seconde étape est fondamentale, car la mise à jour des paquets ne remplace pas automatiquement le processus SSH déjà en cours d’exécution.
Si une mise à jour immédiate n’est pas possible, la recommandation officielle est de désactiver l’authentification par mot de passe, en définissant PasswordAuthentication sur ‘no’ dans la configuration d’OpenSSH.
Avant d’appliquer ce changement, il faut vérifier que l’accès via des clés SSH fonctionne correctement, pour éviter de perdre l’accès distant au serveur.
Cette découverte montre comment des mécanismes conçus pour renforcer la sécurité peuvent, lorsqu’ils sont combinés, produire des résultats inattendus. Dans ce cas, il a fallu environ dix ans pour identifier une faille capable de compromettre l’accès à des systèmes apparemment protégés.