
Une vulnérabilité critique, baptisée Java4Shell, menace les serveurs utilisant Java. Affectant le décodeur Base64 d’OpenJDK, elle permet une exécution de code à distance sans authentification, touchant de nombreuses applications d’entreprise. Une mise à jour urgente est requise.
Une nouvelle faille de sécurité, nommée Java4Shell (CVE-2026-114938), inquiète le domaine de la cybersécurité. Cette vulnérabilité touche OpenJDK, l’une des implémentations les plus répandues de la plateforme Java, et pourrait permettre à des attaquants d’exécuter du code à distance sur des serveurs exposés, sans nécessiter d’authentification.
La faille a été rendue publique le 17 novembre et a reçu une note de 9,2 sur 10 (Critique) selon le système CVSS 4.0 utilisé par les chercheurs.
Quelle est la vulnérabilité Java4Shell ?
La faille se situe dans le décodeur Base64 de la machine virtuelle Java (JVM), plus précisément dans le code optimisé utilisant les instructions AVX-512 VBMI sur certains processeurs x86-64.
Le problème concerne la manière dont OpenJDK traite certaines séquences Base64 spécialement conçues. En recevant des données manipulées, le décodeur peut écrire des informations au-delà des limites de la mémoire qui lui est allouée, provoquant une corruption de la mémoire (heap overflow).
Dans certaines conditions, cette situation peut être exploitée pour exécuter du code arbitraire sur le système compromis.
Le scénario est particulièrement alarmant car l’attaque peut se produire avant l’authentification, dès lors que l’application permet à des données contrôlées par l’attaquant d’atteindre le décodeur Base64.
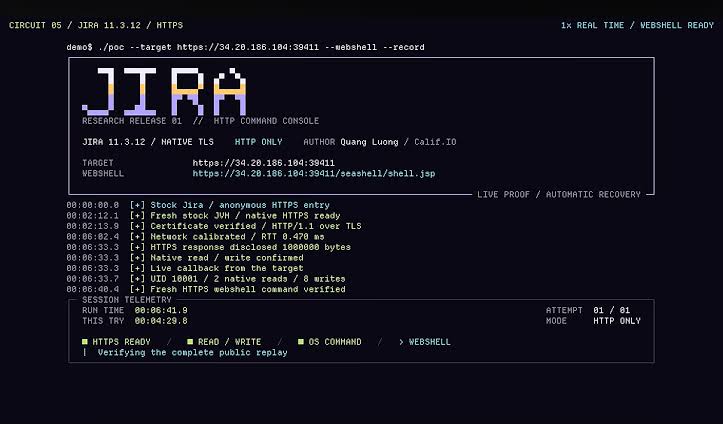
Jenkins, Jira et Keycloak parmi les applications touchées
Les chercheurs de l’entreprise Calif ont démontré la possibilité d’une exploitation sur plusieurs applications d’entreprise utilisant Java.
Parmi les produits identifiés se trouvent :
- Keycloak ;
- Atlassian Jira ;
- Atlassian Confluence ;
- JFrog Artifactory ;
- Jenkins ;
- PingFederate.
Des scénarios d’exploitation nécessitant une authentification ont également été démontrés pour des produits comme Apache Kafka, Apache Solr, Elasticsearch, Gerrit et Netflix Spinnaker.
Il est important de noter que la vulnérabilité ne se limite pas à ces applications. Tout logiciel utilisant une version vulnérable d’OpenJDK et traitant des données Base64 contrôlées par un tiers pourrait être exposé.
Quelles versions de Java sont vulnérables ?
La vulnérabilité affecte OpenJDK 17.0.6 et les versions ultérieures, incluant les lignes Java 21 et Java 25, lorsqu’elles s’exécutent sur des processeurs x86-64 compatibles AVX-512 VBMI.
Parmi les processeurs potentiellement concernés se trouvent :
- Les Intel Xeon Ice Lake et les générations compatibles suivantes ;
- Les AMD EPYC et Ryzen basés sur Zen 4 ou des architectures compatibles ultérieures.
Les systèmes ARM64 ne sont pas affectés par cette faille spécifique. Les versions OpenJDK 8 et OpenJDK 11 ne sont pas non plus concernées.
Comment protéger les systèmes ?
La recommandation principale est d’installer les mises à jour de sécurité fournies par les éditeurs de Java.
Oracle et OpenJDK ont déjà publié des correctifs pour cette vulnérabilité. Les organisations doivent vérifier les versions effectivement installées, y compris celles intégrées dans les applications d’entreprise et les images de conteneurs.
En attendant la possibilité d’appliquer les mises à jour, deux mesures temporaires existent :
- -XX:-UseBASE64Intrinsics — désactive l’implémentation Base64 accélérée par matériel, éliminant ainsi le chemin vulnérable.
- -XX:UseAVX=2 — empêche l’utilisation des instructions AVX-512.
La première option est la mesure préférentielle, car elle limite la modification à l’implémentation Base64. Ces mesures doivent être considérées comme temporaires et remplacées par l’installation des versions corrigées.