
Plusieurs chaînes de supermarchés en France ont subi une cyberattaque ciblant leurs systèmes de réfrigération. Les appareils, dont les températures ont été manipulées à la hausse, ont entraîné la perte de produits frais et surgelés. Les dommages pourraient se chiffrer en millions d’euros.
Une cyberattaque a touché plusieurs chaînes de supermarchés en France, manipulant leurs systèmes de réfrigération et provoquant la détérioration de produits frais et surgelés. Cet incident a affecté des équipements de contrôle fabriqués par Danfoss et pourrait causer des préjudices financiers de plusieurs millions d’euros.
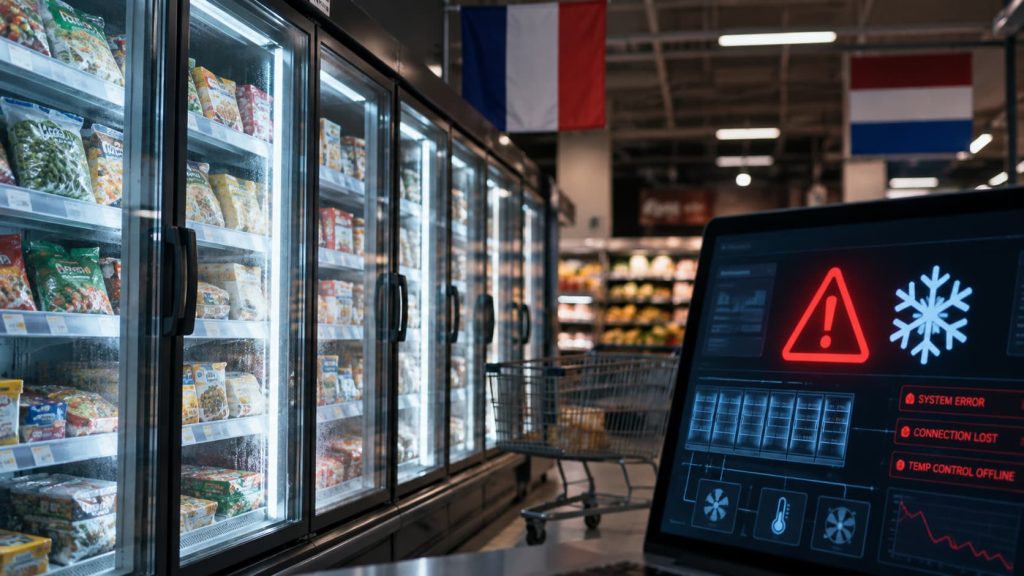
L’attaque s’est produite dans la nuit du dimanche au lundi, prenant pour cible les systèmes qui régulent la température des réfrigérateurs et congélateurs commerciaux. Au lieu de maintenir les aliments au frais, les équipements ont été configurés pour exécuter des cycles de dégivrage en continu, avec des températures pouvant atteindre les 50 °C.
Les chaînes Intermarché et Coopérative U font partie des enseignes affectées, tandis que E.Leclerc a également signalé des problèmes. D’après les informations diffusées par l’NET, environ 150 à 200 magasins Intermarché et près de 100 établissements de la Coopérative U ont été touchés.
Des systèmes de réfrigération transformés en menace
Les équipements concernés utilisent des systèmes de contrôle permettant de gérer la température et de programmer le dégivrage périodique, une opération nécessaire pour éviter l’accumulation de glace. Les pirates ont détourné cette fonctionnalité, obligeant les appareils à chauffer pendant des périodes prolongées.
Les conséquences se sont avérées particulièrement graves pour les denrées alimentaires stockées. Dans certaines enseignes, les supermarchés ont dû jeter des marchandises fraîches et surgelées, la rupture de la chaîne du foid compromettant la sécurité sanitaire des aliments.
Les pertes financières pourraient atteindre plusieurs millions d’euros, bien qu’un bilan global définitif ne soit pas encore disponible.
La cybersécurité concerne aussi les équipements physiques
Cet incident montre qu’une cyberattaque n’a pas besoin de cibler directement les caisses enregistreuses ou les bases de données clients pour infliger des dégâts considérables. En compromettant des systèmes de contrôle industriel et des équipements connectés à l’infrastructure d’un magasin, les attaquants peuvent perturber des opérations essentielles et engendrer des pertes matérielles importantes.
Les autorités françaises ont confirmé l’ouverture d’une enquête pour clarifier les circonstances de l’attaque, identifier les victimes et établir le lien entre les dommages constatés.
Pour l’instant, l’identité des responsables et les vulnérabilités spécifiques exploitées ne sont pas publiquement connues. Bien que des problèmes aient été signalés dans d’anciennes versions du logiciel de contrôle Danfoss, il n’est pas encore confirmé que ces failles aient été utilisées lors de cette attaque.
Ce cas souligne une nouvelle fois la nécessité de mettre à jour les systèmes, de limiter l’accès à distance aux équipements et de sécuriser les technologies opérationnelles, surtout lorsqu’elles commandent des processus cruciaux pour la sécurité alimentaire.