
Une nouvelle technique de piratage nommée « AdFection » menace smartphones et PC via la publicité en ligne, sans aucune interaction utilisateur. Ce malware silencieux exploite des bannières publicitaires apparemment normales pour installer un logiciel espion, rendant obsolètes les conseils de sécurité traditionnels.
La sécurité des smartphones vient de franchir une étape particulièrement inquiétante. Une enquête a révélé une nouvelle méthode baptisée « AdFection ». Celle-ci peut infecter les téléphones et les ordinateurs via la publicité en ligne sans nécessiter la moindre action de l’utilisateur. L’époque où il suffisait d’éviter de cliquer sur des liens suspects pour rester protégé est révolue.
Cette attaque, dite « zero-click », fonctionne de manière totalement invisible. L’utilisateur visite un site ou ouvre une application parfaitement normale, la bannière publicitaire se charge et le processus malveillant démarre instantanément en arrière-plan, sans qu’un clic ou un téléchargement manuel soit nécessaire.
Le mécanisme discret de Discover-Tech
Le vecteur de l’attaque s’est articulé autour de Discover-Tech, une régie publicitaire israélienne qui passait jusqu’alors pour un intermédiaire légitime et certifié. Ce réseau a placé des publicités en apparence banales vantant par exemple des téléphones ou des écouteurs sur plus de 120 000 sites web et 75 000 applications populaires.
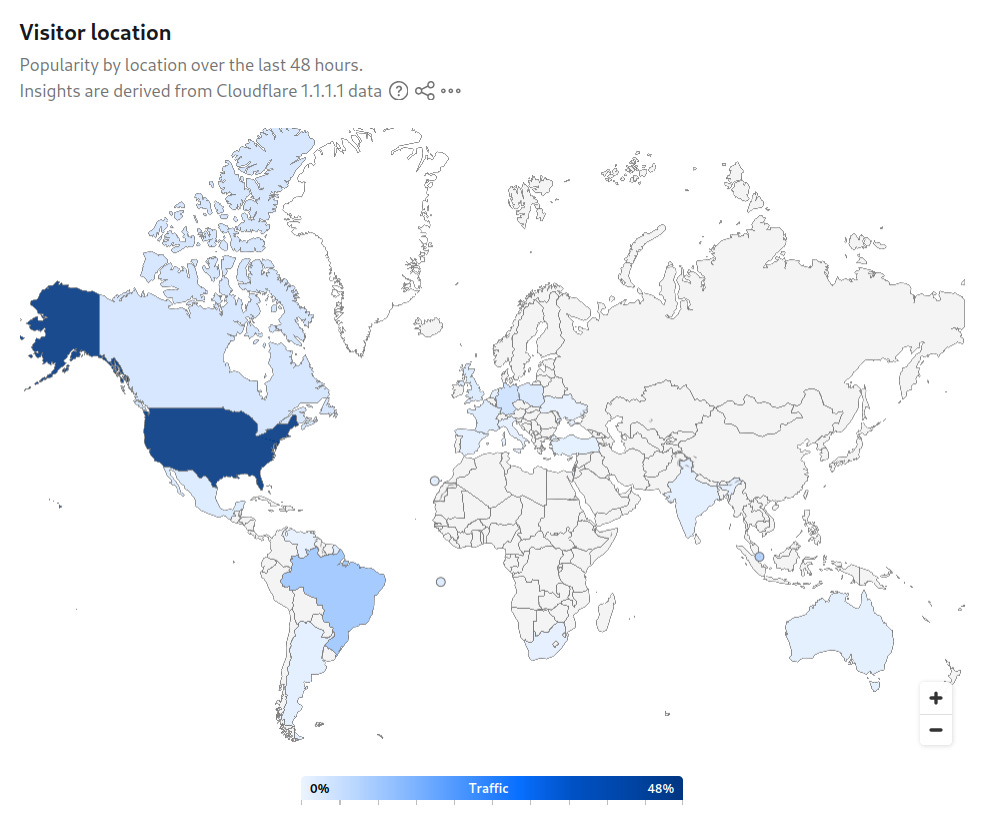
À chaque chargement d’une publicité, un contact direct avec les serveurs de l’entreprise est établi pour collecter immédiatement l’identifiant et l’adresse IP de l’internaute. Si le profil correspond à une cible prédéfinie par les pirates, le serveur renvoie un code malveillant conçu pour exploiter une vulnérabilité du navigateur et télécharge le logiciel espion Candiru sans qu’aucun signe suspect n’apparaisse à l’écran.
Le spyware Candiru et ses cibles sensibles
Si le visiteur n’est pas la cible visée, l’intrusion profonde n’a pas lieu, mais la publicité continue d’extraire des identifiants et de croiser des cookies sans autorisation. Les analyses montrent que cette méthode a servi à compromettre au moins 45 ordinateurs de la chaîne Al Jazeera entre 2024 et 2025, et a été détectée dans le trafic de réseaux sensibles liés à l’ONU, l’OTAN et la Commission européenne.
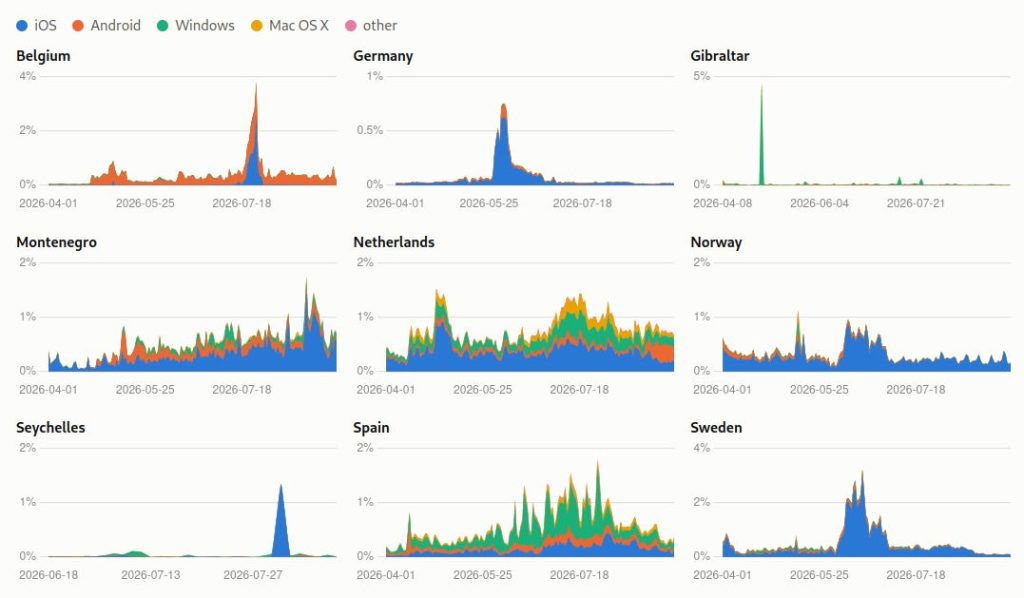
Suite à l’alerte des chercheurs, plusieurs grandes plateformes, dont Google et l’IAB Europe, ont suspendu les accès et retiré Discover-Tech de leurs listes de partenaires autorisés. Ce cas met néanmoins en lumière une faille importante dans le fonctionnement quotidien des enchères et des réseaux publicitaires sur le web.
Comment se protéger contre cette menace
Se prémunir contre des attaques qui ne demandent même pas un clic exige désormais des mesures plus préventives que réactives. Une première étape consiste à utiliser des systèmes de filtrage par DNS sur l’appareil lui-même pour bloquer le chargement préalable de ce type de scripts.
Il est également recommandé de maintenir le système d’exploitation et les applications toujours à jour pour combler les failles de navigation connues. Sur Android et iOS, une bonne pratique supplémentaire est d’accéder aux paramètres de confidentialité et de réinitialiser régulièrement l’identifiant publicitaire, limitant ainsi les capacités de suivi continu entre différentes plateformes.