
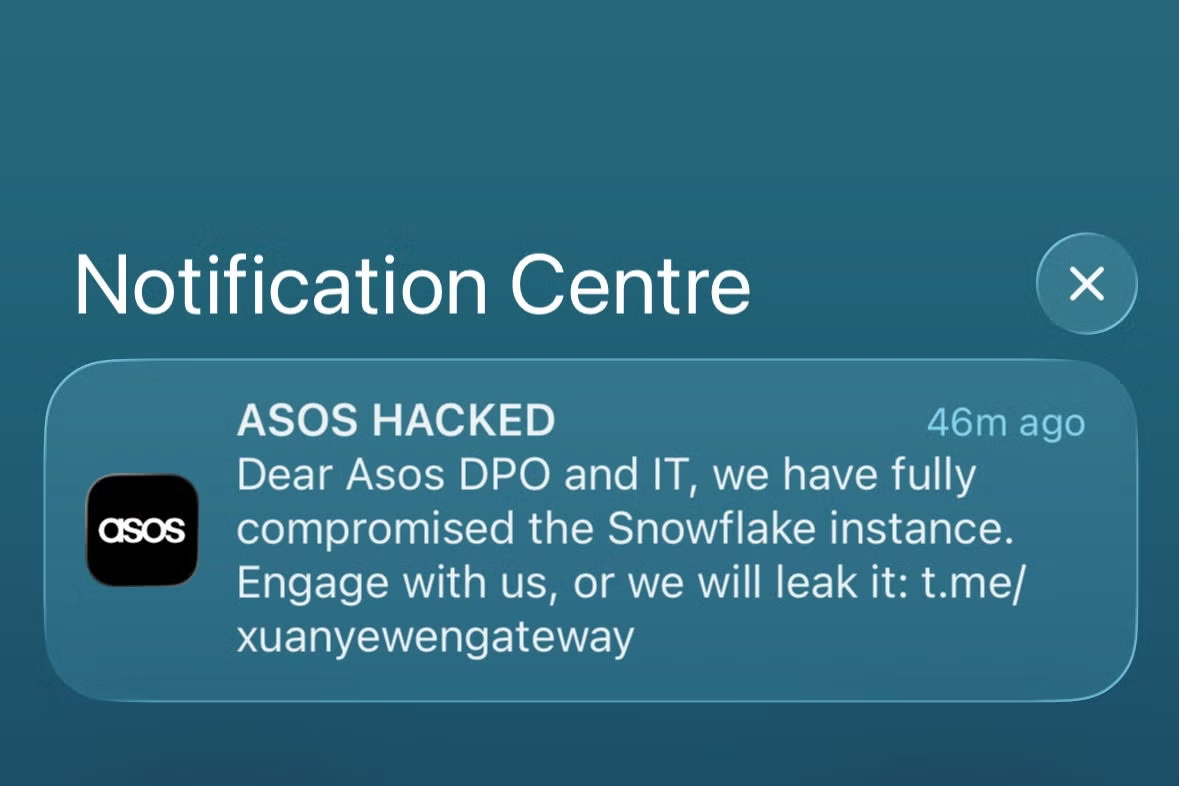
Les cyberattaques contre de grandes marques se multiplient. Des enseignes comme Hobbs et Asos en ont été récemment la cible. Ces attaques exposent les données personnelles des clients, qui peuvent ensuite être exploitées par des criminels. Bien que les entreprises doivent renforcer la sécurité de leurs systèmes, les clients peuvent aussi agir pour limiter les risques.
Comment se protéger face à la menace cyber
Utiliser des mots de passe différents
La première mesure consiste à varier les mots de passe sur chaque site. Les outils de gestion de mots de passe intégrés aux navigateurs comme Safari ou Chrome le permettent et peuvent générer des combinaisons complexes. Cette pratique empêche les pirates de réutiliser un identifiant volé sur un site pour accéder à d’autres comptes, une technique de piratage nommée credential stuffing.
Se méfier des messages suspects
Il faut aussi rester prudent face aux communications en ligne. Après une fuite de données, les pirates peuvent envoyer des messages qui imitent une marque pour voler des identifiants. Les experts recommandent de ne jamais cliquer sur un lien non vérifié, par exemple pour réinitialiser un mot de passe. En cas de doute, il est préférable de contacter directement l’entreprise par un canal officiel.
Surveiller ses comptes
Il est conseillé de surveiller régulièrement l’activité sur ses comptes en ligne et ses relevés bancaires. Toute transaction financière inattendue ou connexion anormale doit être signalée sans délai.