
Les réseaux informatiques reposent sur des équipements comme les switches pour acheminer les données. Une technique appelée MAC Flooding peut exploiter leur fonctionnement, en saturant leur table d’adresses pour compromettre la sécurité et les performances du réseau.
Les réseaux informatiques dépendent de plusieurs mécanismes pour acheminer correctement les données entre les appareils connectés. Un élément central de ce processus est le switch, chargé de diriger les paquets vers le port où se trouve l’équipement de destination. Cependant, une méthode d’attaque peut exploiter le fonctionnement de ces équipements et mettre en péril la sécurité ainsi que les performances d’un réseau : le MAC Flooding.
Cette attaque vise à surcharger la table d’adresses MAC d’un switch, l’amenant à perdre sa capacité à associer correctement les adresses physiques des appareils à leurs ports respectifs. Dans certaines conditions, cette situation peut conduire l’équipement à acheminer le trafic de manière similaire à un hub, augmentant le risque d’exposition des informations.
Qu’est-ce qu’une adresse MAC ?
Une adresse MAC (Media Access Control) est un identifiant lié à une interface réseau, comme la carte réseau d’un ordinateur ou d’un autre équipement. Cette adresse est utilisée pour la communication au sein d’un réseau local, permettant aux switches de distinguer les appareils connectés à leurs ports.
Pour remplir cette fonction, un switch Ethernet maintient une table d’adresses MAC, aussi appelée table CAM (Content Addressable Memory). Cette table fait le lien entre les adresses MAC source qu’il apprend et les ports par lesquels les appareils sont accessibles.
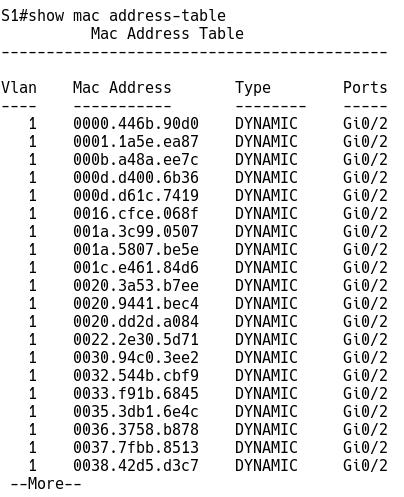
Lorsqu’il reçoit une trame Ethernet, le switch analyse l’adresse MAC de destination et consulte sa table pour déterminer vers quel port il doit envoyer les données. Si la destination est connue, il transmet la trame par le port correspondant. Si elle est inconnue, il la diffuse généralement sur tous les ports pertinents du même VLAN, sauf le port d’entrée, dans un processus appelé inondation de monodiffusion inconnue.
C’est précisément ce mécanisme que l’attaque MAC Flooding cherche à perturber.
Comment fonctionne une attaque MAC Flooding ?
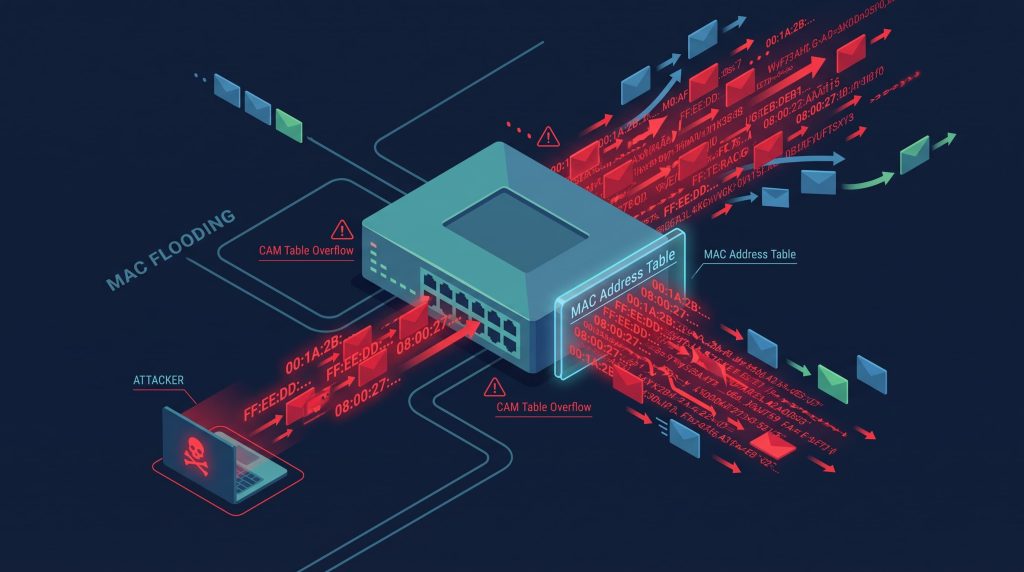
Dans ce type d’attaque, l’attaquant génère un très grand nombre de trames Ethernet avec des adresses MAC source différentes, cherchant à remplir la table du switch jusqu’à dépasser sa capacité.
Si la table devient saturée et que l’équipement ne peut plus apprendre de nouvelles adresses, il peut cesser de maintenir correctement certaines associations entre adresses MAC et ports. Par conséquent, certaines trames destinées à des adresses que le switch ne parvient plus à localiser peuvent être diffusées sur plusieurs ports du même VLAN.
Ce changement de comportement peut permettre à un appareil connecté au réseau de recevoir du trafic en monodiffusion qui, normalement, serait acheminé uniquement vers un autre équipement.
Il est important de clarifier que le MAC Flooding ne garantit pas, à lui seul, que l’attaquant puisse intercepter toutes les communications. Le comportement dépend du modèle du switch, de sa configuration, des protections mises en place et du type de trafic. De plus, les protocoles et applications utilisant le chiffrement continuent d’offrir une couche importante de protection pour les données transmises.
Quels sont les risques pour la sécurité ?
Le risque principal réside dans la possibilité d’augmenter l’exposition du trafic circulant sur le réseau local. Si le switch commence à diffuser certaines trames sur plusieurs ports, un attaquant peut tenter de capturer des informations accessibles via l’interface réseau.
Selon le contexte, les risques incluent :
- Exposition du trafic réseau : certaines communications peuvent devenir visibles pour des appareils qui ne devraient pas les recevoir.
- Capture d’informations sensibles : les données transmises sans chiffrement approprié pourraient être analysées par un attaquant.
- Perturbation du réseau : la génération d’un grand volume de trames peut consommer des ressources et affecter les performances des équipements.
- Préparation d’autres attaques : les informations obtenues peuvent aider à identifier des services, des appareils ou des modes de communication présents sur le réseau.
L’impact varie en fonction de l’architecture du réseau et des mesures de sécurité en vigueur. Dans les réseaux modernes, l’utilisation de protocoles chiffrés et de switches dotés de mécanismes de protection réduit nettement la probabilité de succès et les conséquences de ce type d’attaque.
Comment prévenir les attaques MAC Flooding ?
La prévention repose principalement sur une configuration adéquate des switches et sur la limitation des actions possibles pour les appareils connectés au réseau.
Une des mesures les plus pertinentes est l’utilisation de la Sécurité de Port (Port Security), une fonctionnalité disponible sur de nombreux switches administrables qui permet de limiter le nombre d’adresses MAC apprises sur un port donné. Selon l’équipement, il est aussi possible de définir les adresses autorisées et d’établir la réaction face aux violations des règles configurées.
D’autres mesures importantes existent :
- Limiter les adresses MAC par port : réduit la possibilité pour un seul appareil d’introduire un grand nombre d’adresses dans la table.
- Activer des mécanismes de détection et d’enregistrement : permet d’identifier des comportements anormaux, comme une augmentation soudaine d’adresses MAC apprises.
- Utiliser des switches administrables et à jour : facilite l’application de politiques de sécurité et la surveillance du réseau.
- Segmenter le réseau avec des VLANs : aide à limiter la portée de certains problèmes, bien que cela n’empêche pas, seul, une attaque au sein d’un même VLAN.
- Restreindre l’accès physique : empêche que des personnes non autorisées connectent des équipements directement aux ports réseau.
- Appliquer des contrôles supplémentaires sur les ports d’accès : des fonctionnalités comme le contrôle d’accès réseau peuvent renforcer la protection, selon l’infrastructure.
La configuration doit être adaptée à l’environnement. Par exemple, limiter de manière excessive le nombre d’adresses MAC sur un port peut causer des problèmes pour les connexions utilisant des téléphones IP, des points d’accès Wi-Fi ou d’autres équipements qui agrègent plusieurs appareils.
Lisez aussi…