
Les calendriers sont la nouvelle cible des pirates. Des invitations frauduleuses apparaissent directement dans l’agenda, redirigeant vers des pages de connexion factices pour voler vos identifiants. Voici comment ce phishing fonctionne et les moyens simples de vous en protéger.
Des invitations trompeuses qui s’affichent directement dans votre agenda, même lorsque l’email est classé comme spam, conduisent les victimes vers des pages de connexion frauduleuses.
Les recommandations pour identifier les arnaques par SMS, appel téléphonique ou email sont bien connues. Cela pousse les attaquants à inventer de nouvelles méthodes pour atteindre leurs cibles. Une approche exploite les invitations d’agenda, une fonctionnalité généralement fiable, pour du phishing. Cette technique existe depuis un moment, mais Luke Wescott de Sublime Security la qualifie de relativement récente. Son entreprise la décrit comme du phishing par ICS et note sa recrudescence ces derniers mois.
Le fonctionnement de l’attaque
Imaginez découvrir dans votre agenda une réunion que vous n’avez pas planifiée. La description évoque la révision d’un projet et inclut un lien pour plus de détails. En cliquant, vous atterrissez sur une page vous demandant vos identifiants. Les escrocs peuvent ensuite les revendre, accéder à votre messagerie professionnelle ou se faire passer pour votre banque.
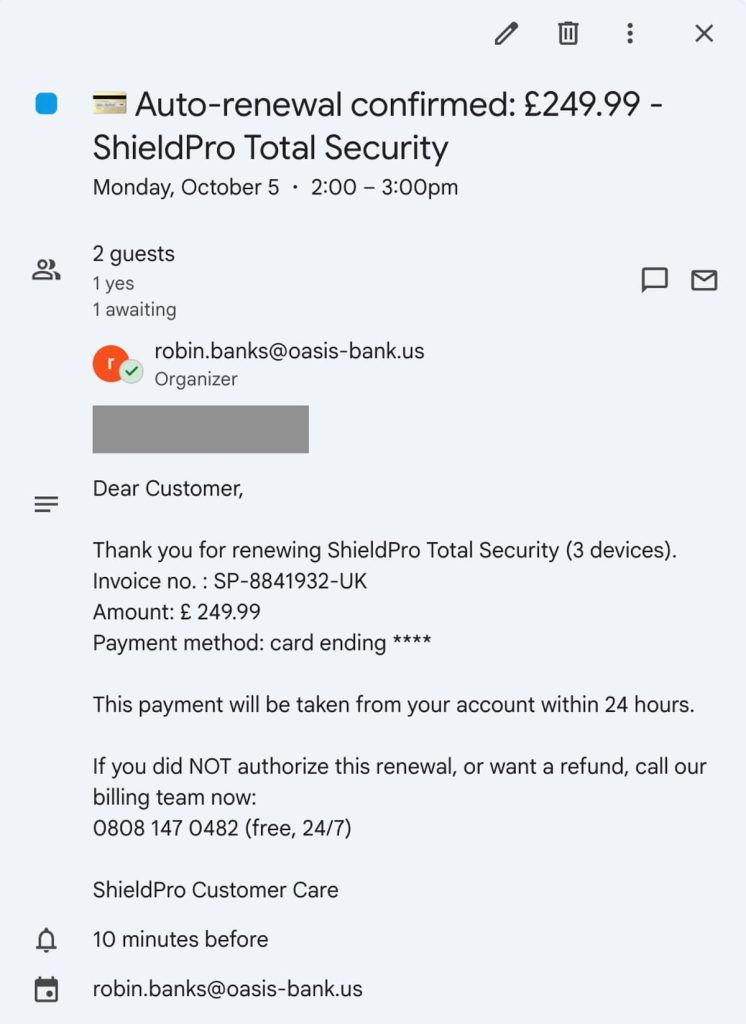
Ces invitations contiennent de fausses réunions, des alertes de message vocal, des confirmations de paiement, des notifications PayPal ou des renouvellements de services. La description contient généralement un lien vers un faux site de Microsoft, Google ou PayPal, ou un numéro de téléphone pour annuler un prélèvement fictif.
Tant que vous ne cliquez pas et n’appelez pas, vous n’êtes pas compromis. Les fraudeurs n’ont pas accès à votre agenda complet. Ils cherchent juste à vous attirer pour récupérer vos données. Dans un cas analysé par Sublime Security, l’invite menait à un site téléchargeant ScreenConnect, un outil d’accès à distance légitime détourné à des fins malveillantes.
Pourquoi cette attaque est difficile à bloquer
Les attaquants envoient un email avec une demande d’ajout à l’agenda. Peu importe que la victime l’ignore ou qu’il soit dirigé vers les spams. Selon Luke Wescott, des applications comme Google Calendar peuvent ajouter les invitations automatiquement, sans acceptation de l’utilisateur. L’email et l’agenda utilisent des protocoles différents, et la plupart des solutions de sécurité email protègent la boîte de réception, pas le calendrier. Ainsi, l’email peut être bloqué, mais l’événement apparaît quand même dans l’agenda.
De plus, l’invitation se glisse parmi des rendez-vous et réunions légitimes. Certains fraudeurs utilisent des plateformes légitimes comme Zoom pour les envoyer. Pour Max Gannon de Cofense, cela complique le blocage, même pour les systèmes basés sur l’intelligence artificielle.
En 2019 déjà, Kaspersky avait identifié de faux rappels de rendez-vous dans Google Calendar avec des liens vers des pages factices visant à obtenir des données bancaires ou des codes d’authentification. Le problème venait alors d’un paramètre par défaut de l’application, qui ajoutait les invitations à l’agenda sans réponse de l’utilisateur. Les rappels automatiques générés par l’application contenaient les liens frauduleux.
Aujourd’hui, Luke Wescott évoque une croissance exponentielle. D’après Sublime Security, les attaques via les invitations d’agenda ont augmenté de 282% en juin par rapport à mai, de 338% en juillet par rapport à juin et de 1216% en août par rapport à juillet. Sur la première quinzaine de septembre, le volume dépassait déjà de 1426% celui de tout le mois d’août.
Comment vous protéger
Les experts conseillent de traiter une invitation inattendue comme un email suspect, sans cliquer sur son lien. Cette méfiance doit s’appliquer à tout, même aux invitations semblant venir d’un collègue.
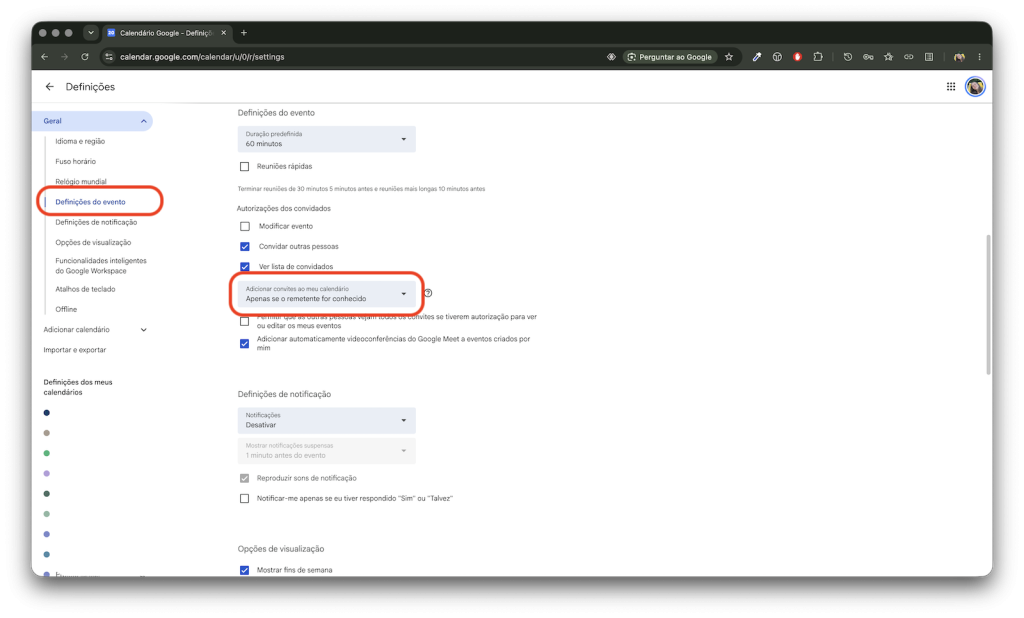
De plus, comme expliqué en 2019, il est possible de désactiver l’acceptation automatique des invitations, en limitant l’ajout automatique aux expéditeurs connus ou aux invitations déjà acceptées. Pour cela :
- Allez sur google.com/calendar et, dans le coin supérieur droit, accédez aux Paramètres.
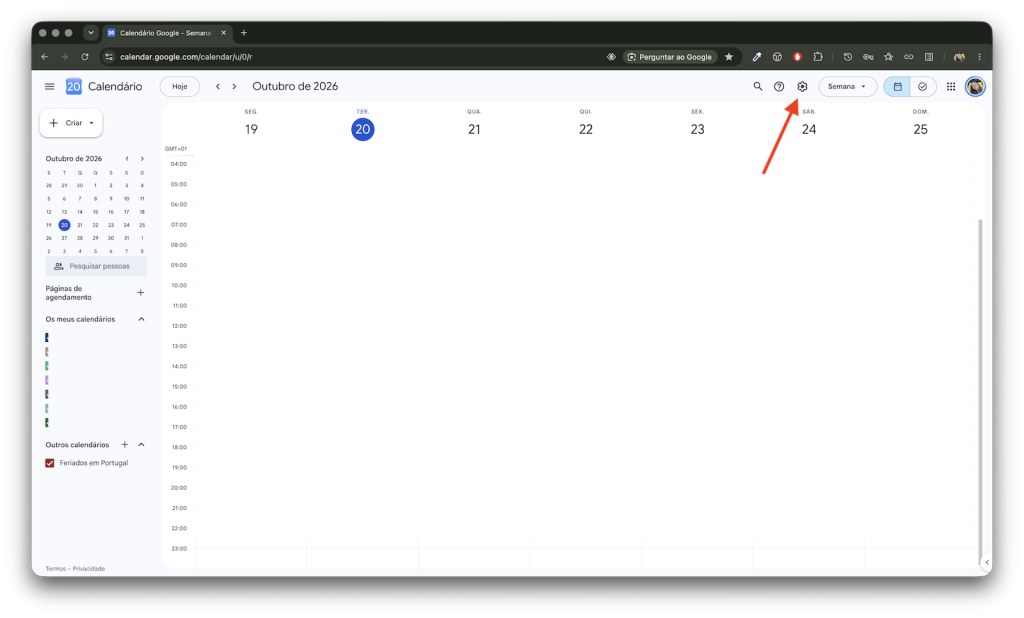
- Dans Paramètres de l’événement, sur la gauche, limitez l’ajout d’invitations à votre calendrier uniquement aux expéditeurs connus.
Enfin, Luke Wescott recommande de ne pas cliquer sur « refuser », car cette action peut signaler à l’expéditeur que votre adresse est active. Supprimez simplement l’invitation ou signalez-la comme spam.