
Pour identifier des risques en cybersécurité ou explorer l’infrastructure d’un site, des outils d’analyse en ligne comme ViewDNS.info offrent des possibilités étendues. Cette plateforme gratuite permet d’examiner des domaines, des adresses IP et des configurations réseau, utile aussi bien pour des audits que pour de l’investigation.
Dans le domaine de la cybersécurité, connaître l’infrastructure d’un site représente une étape clé pour identifier des risques potentiels, enquêter sur des activités suspectes ou mieux comprendre le fonctionnement d’internet.
La plateforme ViewDNS.info regroupe plusieurs outils en ligne permettant d’analyser des domaines, des adresses IP, des enregistrements DNS et d’autres éléments liés à l’infrastructure réseau.
Elle peut être utilisée par des administrateurs systèmes, des professionnels de la cybersécurité, des chercheurs ou des étudiants souhaitant explorer des techniques de reconnaissance et d’OSINT (Open Source Intelligence), sans avoir à installer de logiciel sur leur ordinateur.
ViewDNS.info : une suite d’outils pour l’analyse de réseaux
Accessible à l’adresse viewdns.info, le service propose diverses fonctionnalités de requête et de diagnostic liées aux domaines, serveurs et adresses IP.
Parmi les outils disponibles, on trouve des requêtes WHOIS, l’analyse d’enregistrements DNS, l’identification de sous-domaines, la recherche inversée d’IP, l’historique d’adresses IP et la vérification de ports ouverts. D’autres fonctionnalités permettent de tester la propagation DNS, consulter des en-têtes HTTP et vérifier la configuration DNSSEC.
La plateforme met à disposition différents outils utiles pour des scénarios d’analyse variés.
1. Consulter les informations d’un domaine avec WHOIS
L’outil WHOIS Lookup permet de consulter les données associées à l’enregistrement d’un nom de domaine, comme le bureau d’enregistrement et les dates d’enregistrement ou d’expiration, lorsque ces informations sont disponibles.
Ces données aident à enquêter sur un domaine suspect, valider des informations d’enregistrement ou mieux comprendre le contexte d’un site. Toutefois, les coordonnées des titulaires peuvent être masquées ou limitées par des services de protection de la vie privée et les règles en vigueur.
2. Consulter les enregistrements DNS
Avec l’outil DNS Record Lookup, il est possible de consulter différents types d’enregistrements DNS pour un domaine.
Parmi les plus pertinents :
- A : associe un nom de domaine à une adresse IPv4.
- AAAA : associe un nom de domaine à une adresse IPv6.
- MX : identifie les serveurs responsables de la réception des emails.
- NS : indique les serveurs de noms responsables de la zone DNS.
- TXT : permet de consulter des enregistrements texte utilisés, par exemple, pour des configurations SPF et des vérifications de domaine.
- CNAME : définit un alias pour un autre nom de domaine.
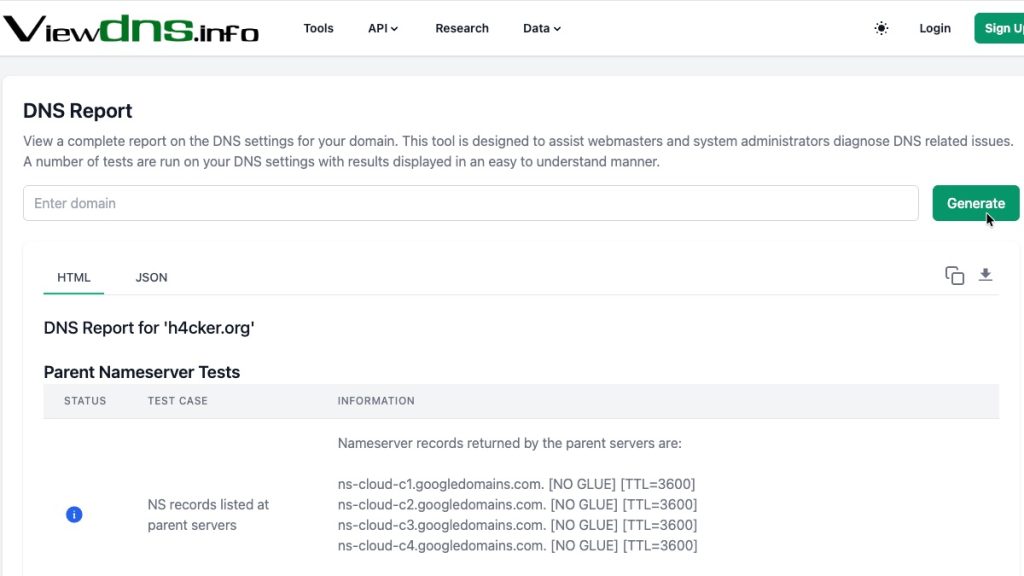
Interroger ces enregistrements aide à diagnostiquer des problèmes de résolution de noms, vérifier des configurations et identifier les services associés à un domaine.
3. Découvrir des sous-domaines
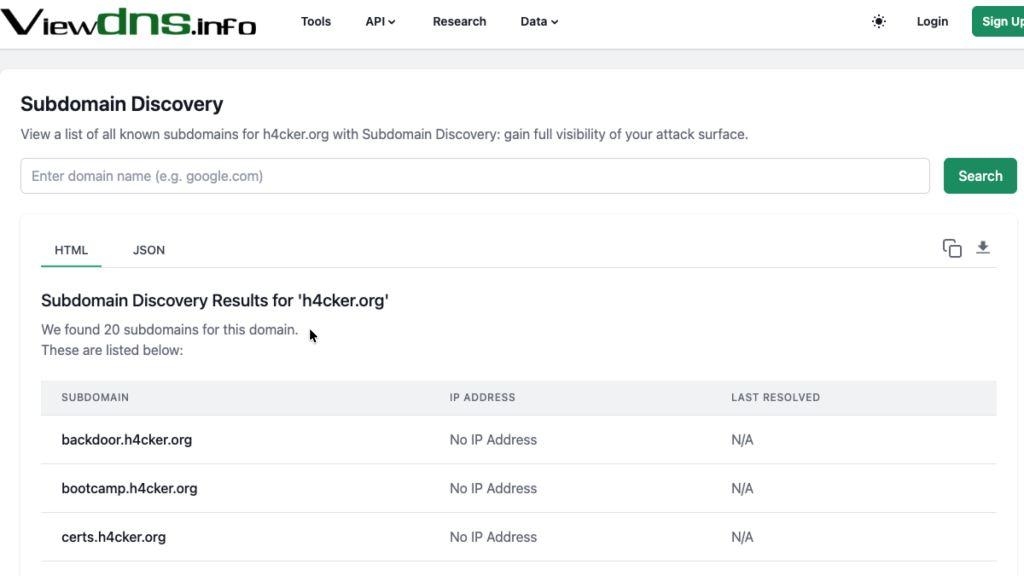
La fonction Subdomain Discovery recherche les sous-domaines connus associés à un domaine principal.
Par exemple, en analysant exemple.fr, des noms comme mail.exemple.fr, vpn.exemple.fr ou portal.exemple.fr pourraient être identifiés, s’ils existent et sont détectés par les sources utilisées.
Cette information est particulièrement utile durant la phase de reconnaissance d’un audit de sécurité, car elle permet d’identifier des services et systèmes qui pourraient ne pas être immédiatement visibles sur le site principal.
Il est important de noter que les résultats ne représentent pas nécessairement tous les sous-domaines existants.
4. Identifier d’autres domaines hébergés sur le même serveur
L’outil Reverse IP Lookup permet de chercher d’autres domaines associés à une adresse IP spécifique.
Cette fonction aide à comprendre si un serveur héberge plusieurs sites et à identifier des liens entre différents domaines.
Elle est particulièrement utile pour des enquêtes sur le phishing, l’analyse d’infrastructures suspectes ou la reconnaissance d’environnements d’hébergement mutualisé. Cependant, la présence de plusieurs domaines sur une même adresse IP ne signifie pas automatiquement un lien entre leurs propriétaires ou un caractère malveillant.
5. Consulter l’historique des adresses IP
La fonction IP History permet de consulter les adresses IP précédemment associées à un domaine, selon les données historiques disponibles.
Cette information aide à enquêter sur des changements d’hébergement, des modifications d’infrastructure ou l’évolution technique d’un site au fil du temps.
Dans un contexte de réponse à incidents, les données historiques peuvent compléter d’autres sources et aider à reconstruire l’évolution d’une infrastructure.
6. Vérifier les ports ouverts et les en-têtes HTTP
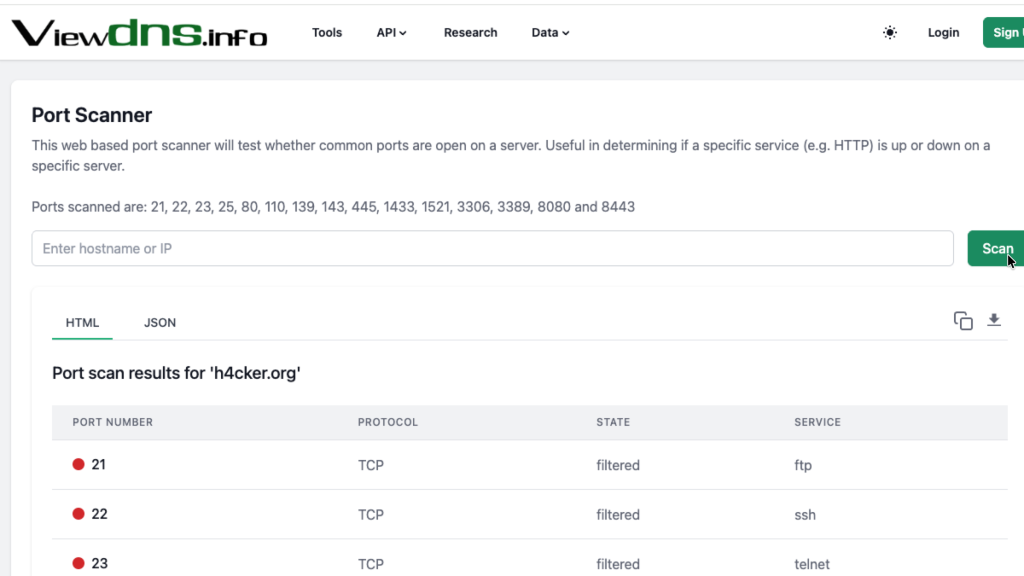
ViewDNS.info propose également un Port Scanner pour vérifier l’état des ports courants sur un serveur, ainsi qu’un outil pour consulter les en-têtes HTTP renvoyés par un domaine ou une adresse IP.
L’analyse des ports permet d’identifier des services accessibles, tandis que les en-têtes HTTP révèlent des informations sur la réponse du serveur et certaines configurations de l’application web.
Ces requêtes doivent être effectuées uniquement sur des systèmes personnels ou pour lesquels une autorisation de test existe.
7. Tester la propagation DNS et la configuration DNSSEC
L’outil DNS Propagation Checker permet de vérifier si des modifications DNS spécifiques sont déjà visibles depuis différents points de requête.
Il est utile, par exemple, après avoir changé des serveurs de noms ou mis à jour l’adresse IP associée à un domaine.
Quant au DNSSEC Test, il permet de vérifier si un domaine est configuré pour utiliser DNSSEC, une extension qui aide à valuer l’authenticité et l’intégrité des données DNS via des signatures cryptographiques.
La présence de DNSSEC est un élément important de la configuration de sécurité, bien qu’elle ne garantisse pas à elle seule la sécurité globale d’un domaine.