
Des centaines de supermarchés français ont subi une panne de leurs systèmes de réfrigération suite à une cyberattaque. La faille provenait de contrôleurs Danfoss dont le mot de passe quotidien, basé sur la date du jour, était facilement devinable. Cet incident souligne les risques liés à des mécanismes d’authentification prévisibles sur des équipements physiques critiques.
Des centaines de supermarchés en France ont été touchés par une cyberattaque ciblant leurs systèmes de réfrigération. La faille d’authentication identifiée sur les équipements Danfoss permettait de générer un code d’accès à partir de la date du jour en cours.
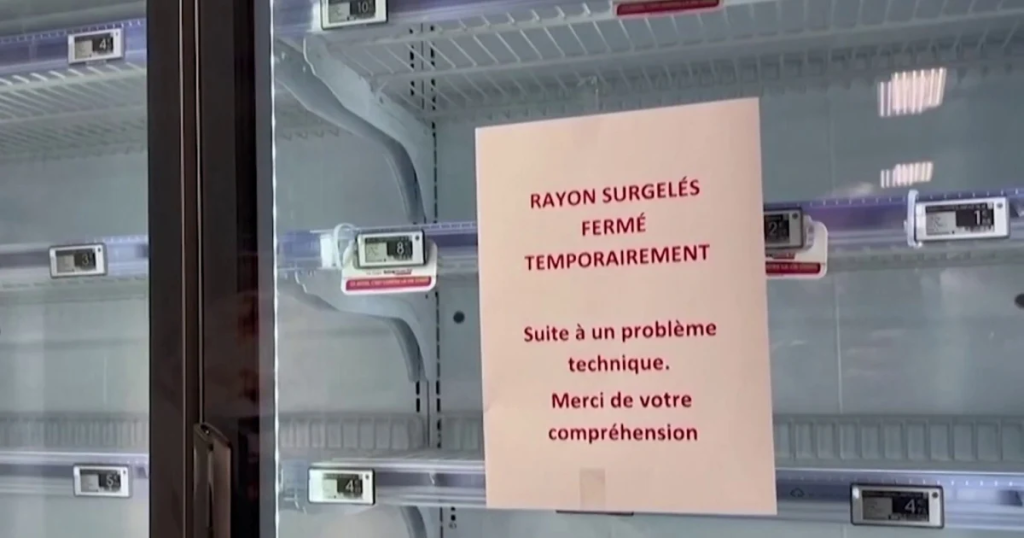
Une cyberattaque récente ayant affecté des centaines de supermarchés en France met en lumière un problème fondamental de cybersécurité : un mot de passe prévisible peut suffire à compromettre des systèmes qui pilotent des équipements physiques.
D’après l’analyse publiée par intSignal, les assaillants ont réussi à accéder à des contrôleurs de réfrigération utilisés dans plusieurs chaînes de distribution, forçant les appareils à exécuter des cycles de dégivrage continus. Les conséquences ont été une montée anormale des températures, la perte de denrées alimentaires et des dégâts sur certains équipements.
Le mot de passe correspondait à la date du jour
L’élément le plus inquiétant réside dans le mécanisme d’authentification de certains contrôleurs de réfrigération Danfoss.
Selon l’enquête technique de l’entreprise de cybersécurité Claroty, ces appareils intégraient un système d’authentification reposant sur un code quotidien. En pratique, le code pouvait être calculé à partir de la date actuelle, au lieu de dépendre d’un mot de passe secret, robuste et défini par l’utilisateur.
Le nom d’utilisateur administratif était admin et le code d’accès changeait chaque jour. Pourtant, puisque son mécanisme de génération était prévisible, un attaquant qui en comprenait le fonctionnement pouvait aisément déterminer le code nécessaire pour tenter d’accéder aux systèmes.
En d’autres termes, le mot de passe changeait quotidiennement, mais cela ne garantissait pas sa sécurité. Si la méthode utilisée pour le générer est connue ou reproductible, le renouvellement fréquent contribue peu à protéger le système.
D’un mot de passe prévisible à une attaque concrète
Les équipements compromis servaient à gérer des systèmes de réfrigération commerciaux, incluant la régulation des températures, des compresseurs et des cycles de dégivrage.
D’après intSignal, les attaquants ont placé les contrôleurs en mode de dégivrage forcé permanent. Comme ce processus utilise de la chaleur pour éliminer la glace accumulée sur les évaporateurs, une activation prolongée peut provoquer une augmentation substantielle de la température.
L’analyse indique qu’environ 700 supermarchés auraient été impactés. Dans certains établissements, les températures des équipements se seraient approchées des 50 °C, causant la perte de produits réfrigérés et surgelés. Des dommages matériels sur les appareils ont également été signalés.
L’ampleur de l’incident démontre comment une défaillance d’authentification sur un appareil a priori secondaire peut entraîner des conséquences opérationnelles et financières majeures.
Le problème des équipements anciens connectés à Internet
La situation est aggravée par le fait que certains des contrôleurs identifiés sont des modèles anciens, qui ne bénéficient plus de mises à jour de sécurité. D’autres appareils de la même famille utilisaient des versions de firmware obsolètes.
De plus, certains contrôleurs étaient accessibles depuis Internet, permettant leur identification et leur prise de contrôle à distance. La combinaison d’équipements exposés, d’une authentification prévisible et d’un logiciel non actualisé a créé des conditions propices à une attaque de grande envergure.
L’investigation technique de Claroty a repéré des vulnérabilités dans ces systèmes, notamment des failles liées à l’authentification. Cependant, aucune confirmation publique n’indique qu’une vulnérabilité spécifique ait été le seul vecteur d’entrée exploité par les attaquants dans ce cas.