
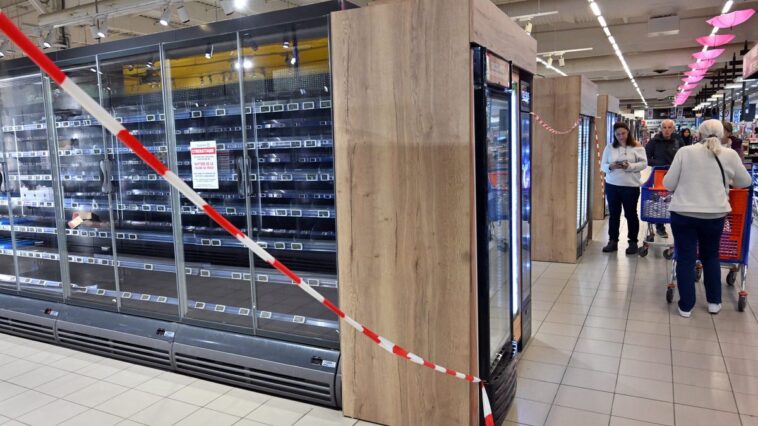
Une cyberattaque contre les systèmes de réfrigération de supermarchés français illustre le risque physique des intrusions numériques. L’éditeur de sécurité ESET met en garde contre les équipements connectés mal sécurisés, soulignant l’importance cruciale de la protection de la technologie opérationnelle.
Une cyberattaque ayant perturbé les systèmes de réfrigération de centaines de supermarchés en France rappelle qu’une intrusion informatique peut avoir des conséquences bien réelles. ESET alerte sur les risques liés aux appareils connectés à Internet, aux accès distants non sécurisés et aux systèmes qui ne bénéficient pas de mises à jour de sécurité.
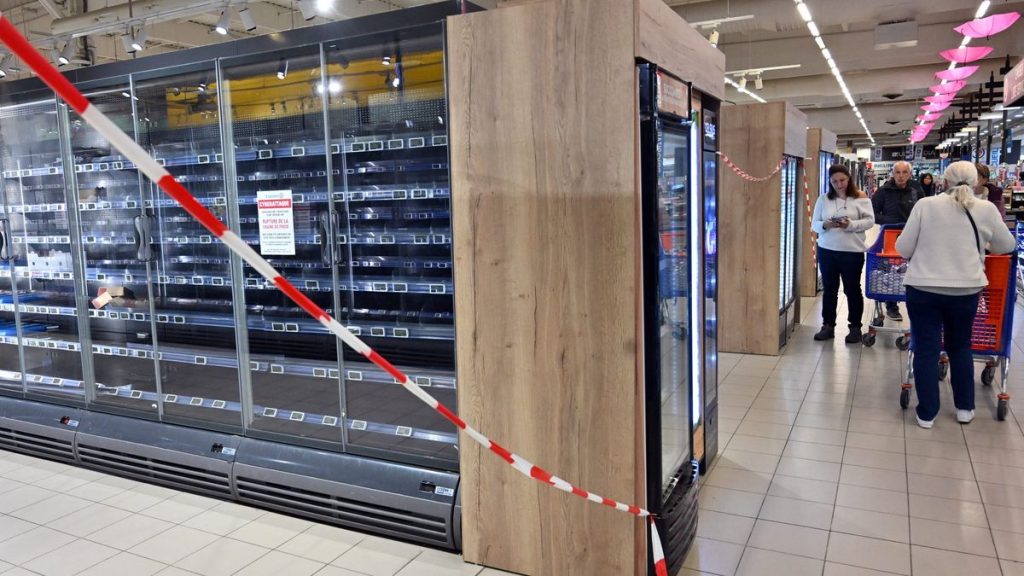
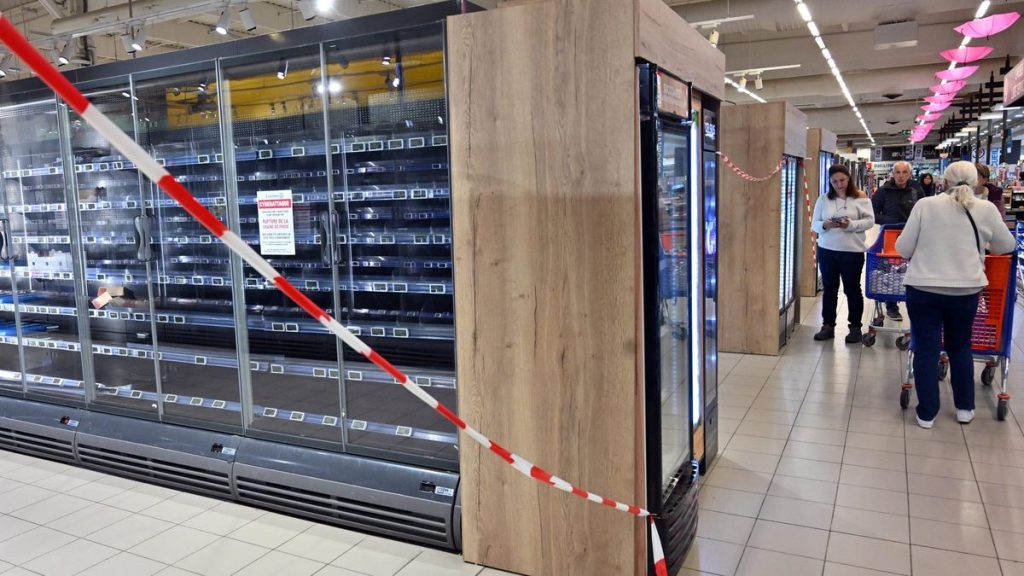
Cet incident a provoqué des dysfonctionnements dans les systèmes de froid de plusieurs magasins, entraînant la perte de produits frais et surgelés. D’après les informations publiées, les attaquants ont réussi à interférer à distance avec les équipements responsables du contrôle de la réfrigération.
Ce cas attire l’attention sur la sécurité de la technologie opérationnelle (OT), utilisée pour surveiller et piloter des équipements et des processus physiques. Ces systèmes sont présents dans des domaines comme la réfrigération, la climatisation, la production industrielle, la gestion des bâtiments et la logistique.
Lorsque ces équipements sont reliés aux réseaux d’entreprise et autorisent l’accès à distance, une faille de sécurité ne représente plus seulement un risque pour les données. Elle peut directement compromettre le fonctionnement d’une organisation.
Des équipements vulnérables peuvent compromettre les opérations
Le CERT-FR, le centre français de réponse aux incidents de cybersécurité, a confirmé la compromission de plusieurs contrôleurs à distance utilisés dans des installations frigorifiques. L’entité a également alerté sur les risques de laisser les panneaux de gestion de ces appareils directement accessibles depuis Internet.
Parmi les équipements identifiés se trouvent des contrôleurs des marques Danfoss, Copeland et Dixell.
La gestion distante permet de superviser le fonctionnement des systèmes et d’effectuer des opérations de maintenance à distance. Pourtant, lorsque les accès ne sont pas correctement protégés, que les équipements utilisent des versions obsolètes ou que les identifiants des techniciens et fournisseurs ne sont pas contrôlés, cette connectivité peut devenir une porte d’entrée pour les pirates.
Le problème n’est pas seulement théorique. En 2025, Danfoss a publié des correctifs pour des vulnérabilités présentes dans ses contrôleurs AK-SM8xxA. Ces failles pouvaient permettre de contourner les mécanismes d’authentification, d’exécuter du code à distance ou de provoquer l’indisponibilité des systèmes.
Cette situation montre l’importance de suivre les alertes de sécurité des fabricants et de garantir que les équipements critiques reçoivent les mises à jour nécessaires.
Comment les entreprises peuvent-elles protéger les systèmes OT ?
Pour ESET, la protection de ces environnements nécessite une approche différente de celle utilisée pour les ordinateurs et serveurs conventionnels. De nombreux équipements industriels ont des cycles de vie prolongés et ne peuvent pas toujours être mis à jour sans affecter leur fonctionnement.
Parmi les principales mesures de sécurité recommandées, on trouve :
- Réaliser un inventaire des équipements critiques : identifier les systèmes OT, les versions logicielles utilisées, les responsables de leur gestion et les conséquences d’une éventuelle indisponibilité.
- Restreindre les accès distants : éviter que les panneaux de gestion soient directement exposés sur Internet. Lorsque l’accès à distance est indispensable, il doit être protégé par des mécanismes comme un VPN, la filtration des adresses IP et une authentification renforcée, chaque fois que cela est possible.
- Appliquer les mises à jour de sécurité : suivre les alertes des fabricants et installer les correctifs disponibles. Pour les équipements qui ne peuvent pas être mis à jour, il faut appliquer des mesures compensatoires, comme l’isolement réseau et la limitation des accès.
- Séparer les réseaux informatiques des réseaux opérationnels : la segmentation entre les environnements IT et OT aide à limiter la propagation d’une attaque et à réduire l’impact d’une intrusion.
- Préparer des plans de continuité d’activité : définir des procédures alternatives, incluant des opérations manuelles quand c’est réalisable, pour maintenir les processus essentiels en cas de défaillance technologique.
Pour ESET, la cybersécurité de ces systèmes doit être considérée comme une question de gestion du risque opérationnel, et pas seulement comme une responsabilité des services informatiques.
La réglementation européenne renforce l’importance de la cybersécurité
Cet incident survient à un moment où l’Union européenne renforce les exigences de sécurité pour les produits numériques et les organisations.
Le Cyber Resilience Act (CRA) établit des exigences en matière de cybersécurité pour les produits comportant des éléments numériques, tout au long de leur cycle de vie. Ce règlement inclut des obligations liées à la gestion des vulnérabilitités. Il est entré en vigueur en décembre 2024 et s’applique progressivement. Les obligations de signalement des failles activement exploitées ont commencé à s’appliquer en septembre 2026, tandis que les principales exigences le seront à partir de décembre 2027.
De son côté, la directive NIS2 renforce les exigences en matière de gestion des risques, de réponse aux incidents, de sécurité de la chaîne d’approvisionnement et de gestion des vulnérabilités pour les entités concernées.
La conclusion principale est que la sécurité numérique est de plus en plus liée à la continuité des activités. Une vulnérabilité dans un contrôleur de réfrigération peut engendrer des pertes de marchandises, des interruptions de service et des coûts opérationnels importants.
C’est pourquoi les entreprises doivent connaître les équipements dont dépend leur activité, contrôler les accès distants et garantir la protection des systèmes critiques, même lorsque leurs limitations techniques compliquent l’application des mises à jour.